Linux gpg-Befehl
 Linux-Befehlsenzyklopädie
GPG (GNU Privacy Guard) ist ein vom GNU-Projekt entwickeltes Werkzeug zur Implementierung des OpenPGP-Standards, das zum Verschlüsseln und Entschlüsseln von Daten sowie zum Erstellen und Überprüfen digitaler Signaturen verwendet wird. Es ist eine Open-Source-Alternative zu PGP (Pretty Good Privacy) und wird in Szenarien wie Dateiverschlüsselung, E-Mail-Sicherheit und Verifizierung von Softwarepaket-Signaturen weit verbreitet eingesetzt.
Grundlegende Syntaxstruktur
Das grundlegende Syntaxformat des gpg-Befehls lautet wie folgt:
gpg [选项] [命令] [文件名]
Hauptkomponenten:
- Optionen: Verschiedene Parameter, die das Verhalten von GPG steuern
- Befehl: Legt die Art des auszuführenden Vorgangs fest
- Dateiname: Die zu verarbeitende Datei (optional)
Häufige Befehlsparameter
Schlüsselverwaltung
| Parameter | Beschreibung |
|---|---|
--gen-key |
Neues Schlüsselpaar erzeugen |
--list-keys |
Alle öffentlichen Schlüssel auflisten |
--list-secret-keys |
Alle privaten Schlüssel auflisten |
--delete-key |
Öffentlichen Schlüssel löschen |
--delete-secret-key |
Privaten Schlüssel löschen |
--import |
Schlüssel importieren |
--export |
Schlüssel exportieren |
Verschlüsselungs-/Entschlüsselungsvorgänge
| Parameter | Beschreibung |
|---|---|
--encrypt (-e) |
Datei verschlüsseln |
--decrypt (-d) |
Datei entschlüsseln |
--sign (-s) |
Signatur erstellen |
--verify |
Signatur überprüfen |
--armor (-a) |
Ausgabe im ASCII-Format generieren |
Weitere gängige Optionen
| Parameter | Beschreibung |
|---|---|
--recipient (-r) |
Empfängerschlüssel angeben |
--output (-o) |
Ausgabedatei angeben |
--passphrase |
Passphrase angeben |
Praktische Anwendungsbeispiele
1. Schlüsselpaar generieren
gpg --gen-key
Nach der Ausführung wird interaktiv abgefragt:
- Schlüsseltyp (in der Regel die Standardeinstellung RSA und RSA wählen)
- Schlüssellänge (4096 Bit empfohlen)
- Gültigkeitsdauer des Schlüssels
- Informationen zur Benutzer-ID (Name und E-Mail)
- Passphrase
2. Datei verschlüsseln
gpg --encrypt --recipient alice@example.com --output secret.txt.gpg secret.txt
--recipientÖffentlichen Schlüssel des Empfängers angeben (identifiziert durch E-Mail)--outputAusgabedatei nach der Verschlüsselung angeben- Der letzte Parameter ist die ursprüngliche Datei, die verschlüsselt werden soll
3. Datei entschlüsseln
gpg --decrypt --output plain.txt secret.txt.gpg
Das System fordert zur Eingabe der Passphrase für den privaten Schlüssel auf
4. Signatur erstellen und überprüfen
Signatur erstellen:
gpg --sign --output document.sig document.txt
Signatur überprüfen:
gpg --verify document.sig document.txt
5. Öffentlichen Schlüssel exportieren
gpg --armor --export alice@example.com > alice.pub.asc
--armorDie Option erzeugt eine Datei mit dem öffentlichen Schlüssel im ASCII-Format
Praktiken für die Schlüsselverwaltung
Ablauf der Schlüsselbundoperation
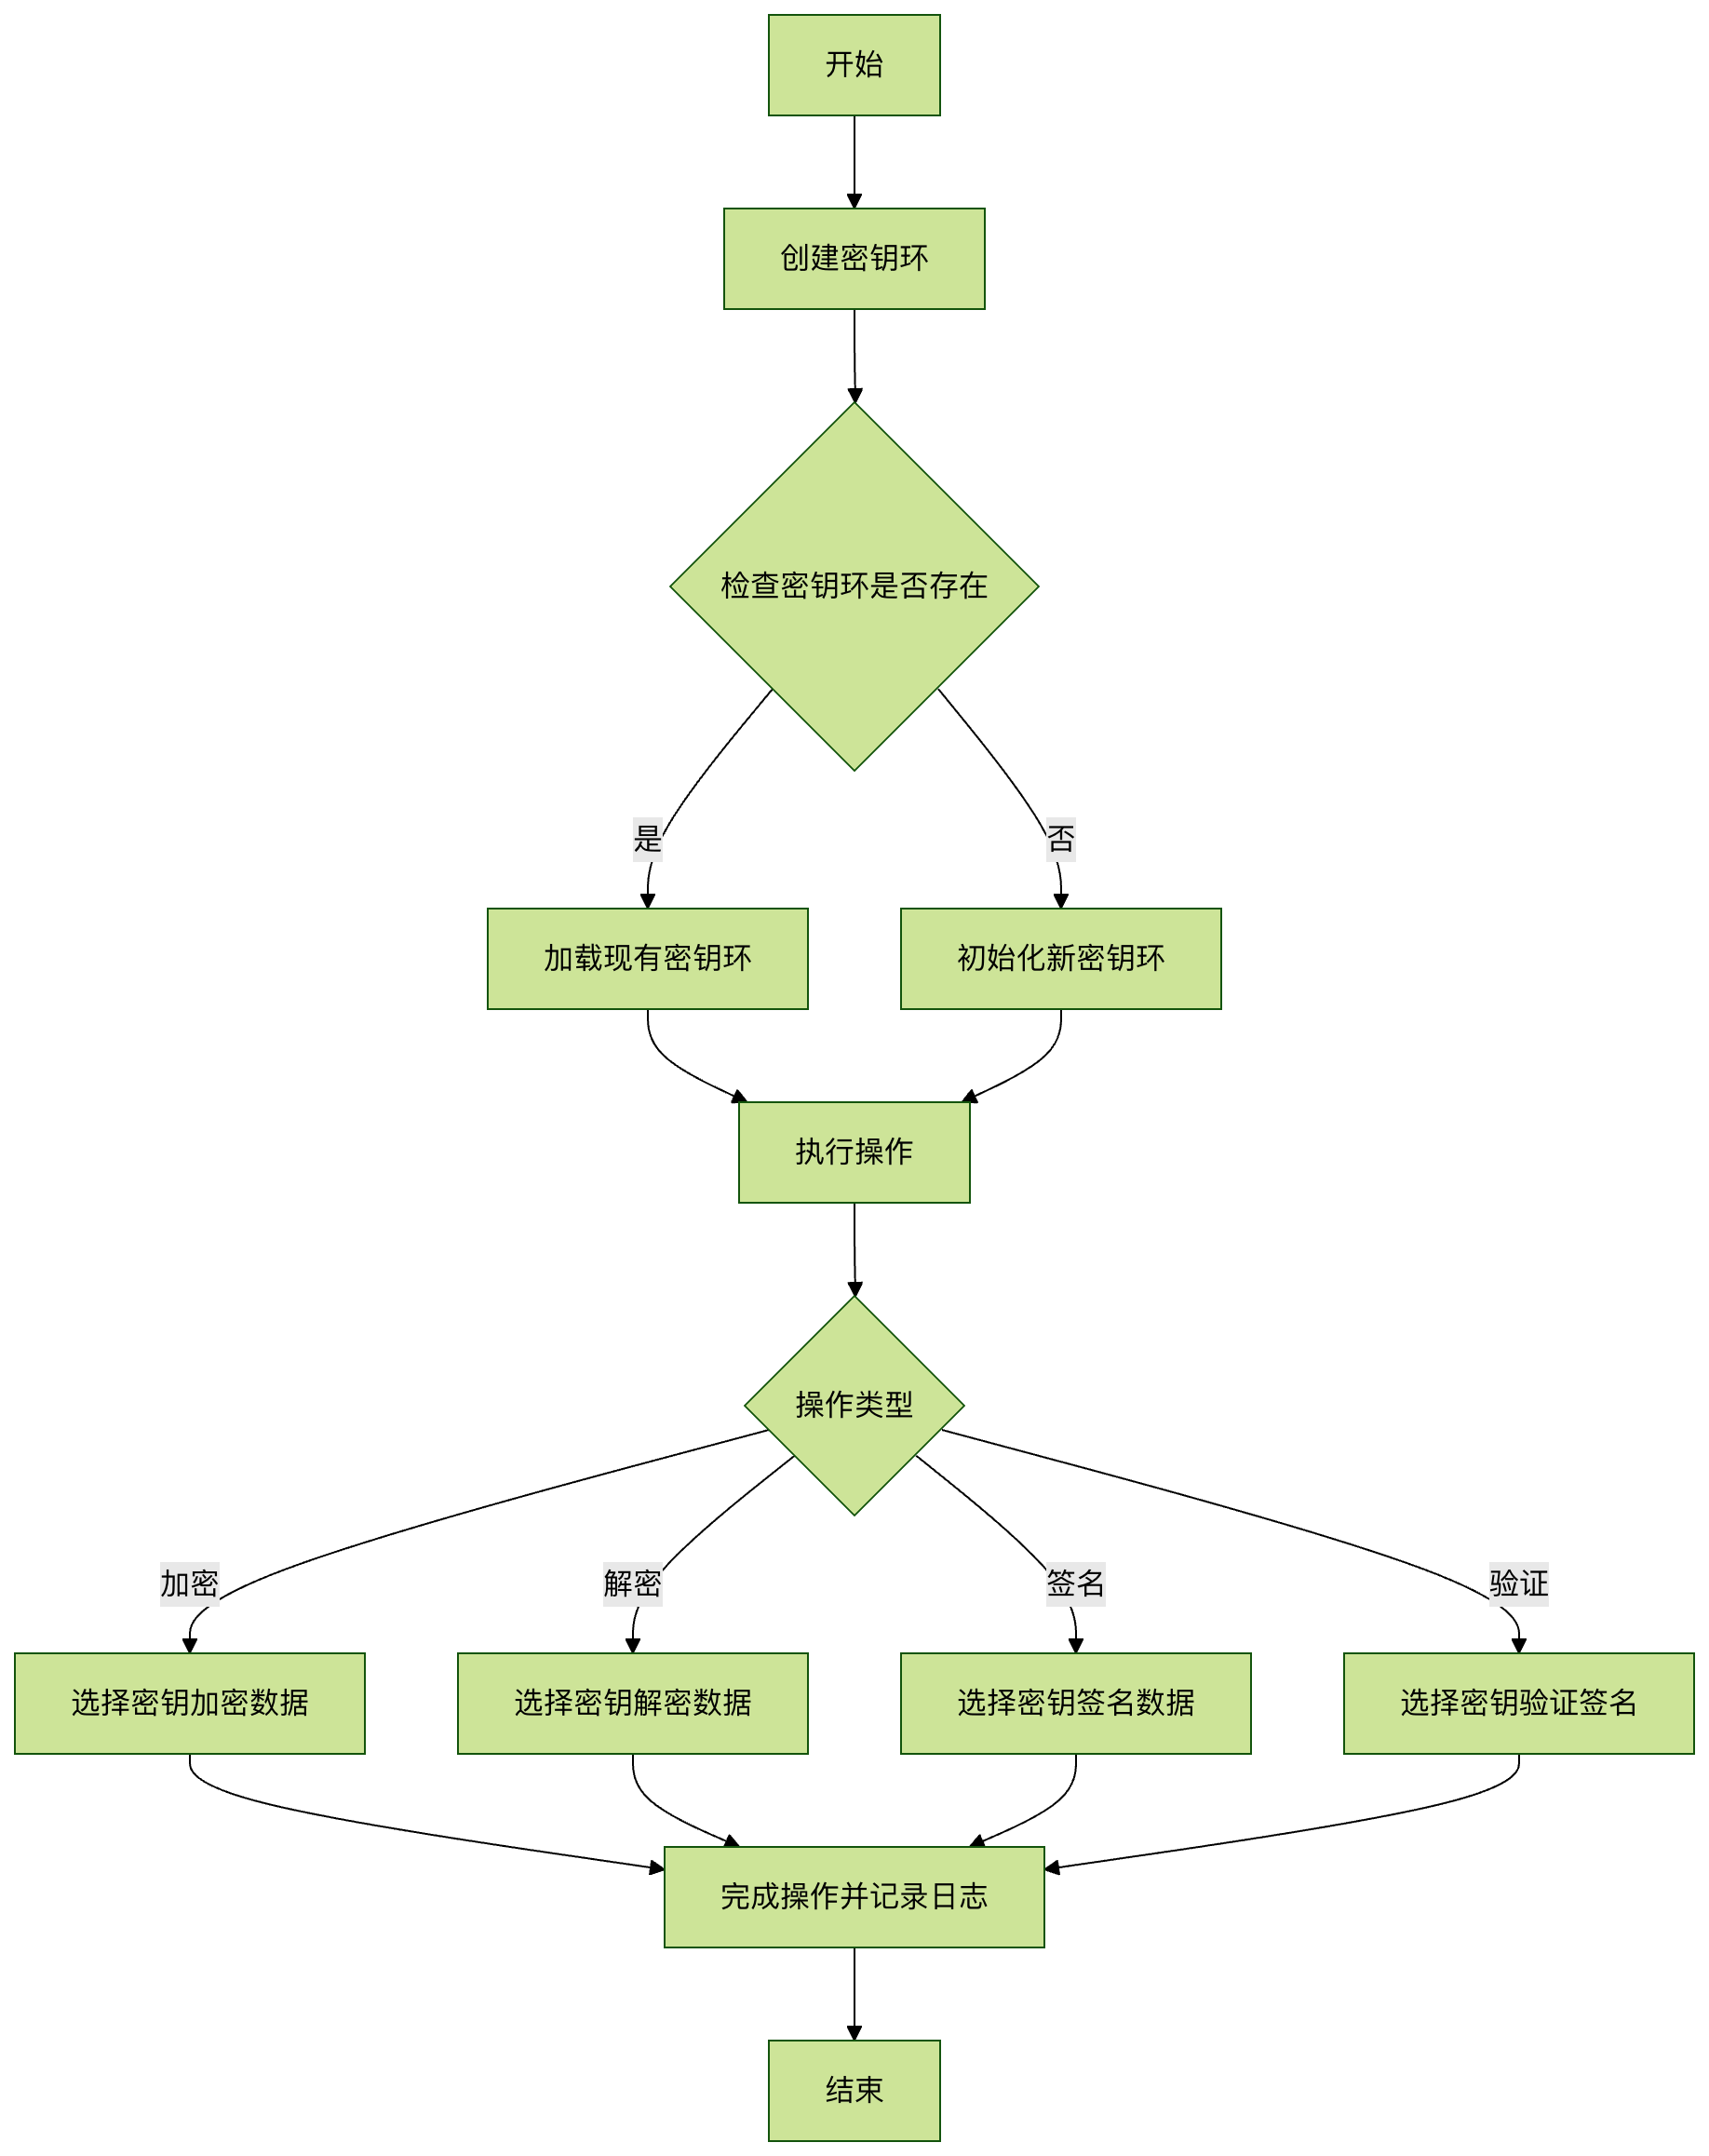
Einstellungen für Vertrauensbeziehungen von Schlüsseln
-
Öffentlichen Schlüssel einer anderen Person importieren:
gpg --import bob.pub.asc
-
Schlüsselfingerabdruck überprüfen:
gpg --fingerprint bob@example.com
-
Den Schlüssel signieren, um Vertrauen aufzubauen:
gpg --sign-key bob@example.com
FAQ
1. Wie vermeidet man die Passworteingabe bei jeder Entschlüsselung?
Verwenden Sie gpg-agent, um das Passwort zwischenzuspeichern:
gpg --use-agent --decrypt file.gpg
2. Wie widerruft man einen verlorenen Schlüssel?
-
Widerrufszertifikat erstellen:
gpg --gen-revoke your@email.com > revoke.asc
-
Veröffentlichen Sie das Widerrufszertifikat:
gpg --import revoke.asc
3. Bewährte Methoden zum Verschlüsseln großer Dateien?
Symmetrische Verschlüsselung in Kombination mit asymmetrischer Verschlüsselung verwenden:
gpg --symmetric --cipher-algo AES256 largefile.iso
Sicherheitsaspekte
- Schutz des privaten Schlüssels: Dateien mit privaten Schlüsseln sollten ordnungsgemäß gespeichert werden, und starke Passphrasen werden empfohlen
- Schlüssel-Backup: Sichern Sie den Schlüsselbund und Widerrufszertifikate regelmäßig
- Algorithmusauswahl: Starke Verschlüsselungsalgorithmen wie AES-256 und RSA-4096 werden empfohlen
- Schlüsselablauf: Legen Sie eine angemessene Schlüsselgültigkeitsdauer fest und aktualisieren Sie regelmäßig
- Metadaten-Leckage: Behalten Sie beim Verschlüsseln keine Metadaten wie Dateinamen bei; Sie können die
--throw-keyidsoption
Wenn Sie den Befehl gpg beherrschen, können Sie die Sicherheit sensibler Daten wirksam schützen und einen sicheren Dateitransfer sowie eine sichere Authentifizierung erreichen. Es wird empfohlen, sich vor der tatsächlichen Verwendung in einer Testumgebung mit den verschiedenen Operationen vertraut zu machen.
Andere Erweiterungen