Commande Linux gpg
 Encyclopédie des commandes Linux
GPG (GNU Privacy Guard) est un outil d'implémentation du standard OpenPGP développé par le projet GNU, utilisé pour chiffrer et déchiffrer des données ainsi que pour créer et vérifier des signatures numériques. C'est une alternative open source à PGP (Pretty Good Privacy), largement utilisée dans des scénarios tels que le chiffrement de fichiers, la protection de la sécurité des e-mails et la vérification de la signature des paquets logiciels.
Structure de syntaxe de base
Le format de syntaxe de base de la commande gpg est le suivant :
gpg [选项] [命令] [文件名]
Composants principaux :
- Options: Divers paramètres qui contrôlent le comportement de GPG
- Commande: Spécifie le type d'opération à effectuer
- Nom de fichier: Le fichier à traiter (facultatif)
Paramètres de commande courants
Gestion des clés
| Paramètre | Description |
|---|---|
--gen-key |
Générer une nouvelle paire de clés |
--list-keys |
Lister toutes les clés publiques |
--list-secret-keys |
Lister toutes les clés privées |
--delete-key |
Supprimer la clé publique |
--delete-secret-key |
Supprimer la clé privée |
--import |
Importer une clé |
--export |
Exporter une clé |
Opérations de chiffrement/déchiffrement
| Paramètre | Description |
|---|---|
--encrypt (-e) |
Chiffrer un fichier |
--decrypt (-d) |
Déchiffrer un fichier |
--sign (-s) |
Créer une signature |
--verify |
Vérifier une signature |
--armor (-a) |
Générer une sortie au format ASCII |
Autres options courantes
| Paramètre | Description |
|---|---|
--recipient (-r) |
Spécifier la clé du destinataire |
--output (-o) |
Spécifier le fichier de sortie |
--passphrase |
Spécifier la phrase de passe |
Exemples d'applications pratiques
1. Générer une paire de clés
gpg --gen-key
Après l'exécution, il demandera de manière interactive :
- Type de clé (choisir généralement la valeur par défaut RSA et RSA)
- Longueur de la clé (4096 bits recommandés)
- Durée de validité de la clé
- Informations sur l'ID utilisateur (nom et e-mail)
- Phrase de passe
2. Chiffrer le fichier
gpg --encrypt --recipient alice@example.com --output secret.txt.gpg secret.txt
--recipientSpécifier la clé publique du destinataire (identifiée par e-mail)--outputSpécifier le fichier de sortie après chiffrement- Le dernier paramètre est le fichier d'origine à chiffrer
3. Déchiffrer le fichier
gpg --decrypt --output plain.txt secret.txt.gpg
Le système demandera la phrase de passe de la clé privée
4. Créer et vérifier une signature
Créer une signature :
gpg --sign --output document.sig document.txt
Vérifier une signature :
gpg --verify document.sig document.txt
5. Exporter la clé publique
gpg --armor --export alice@example.com > alice.pub.asc
--armorL'option génère un fichier de clé publique au format ASCII
Pratiques de gestion des clés
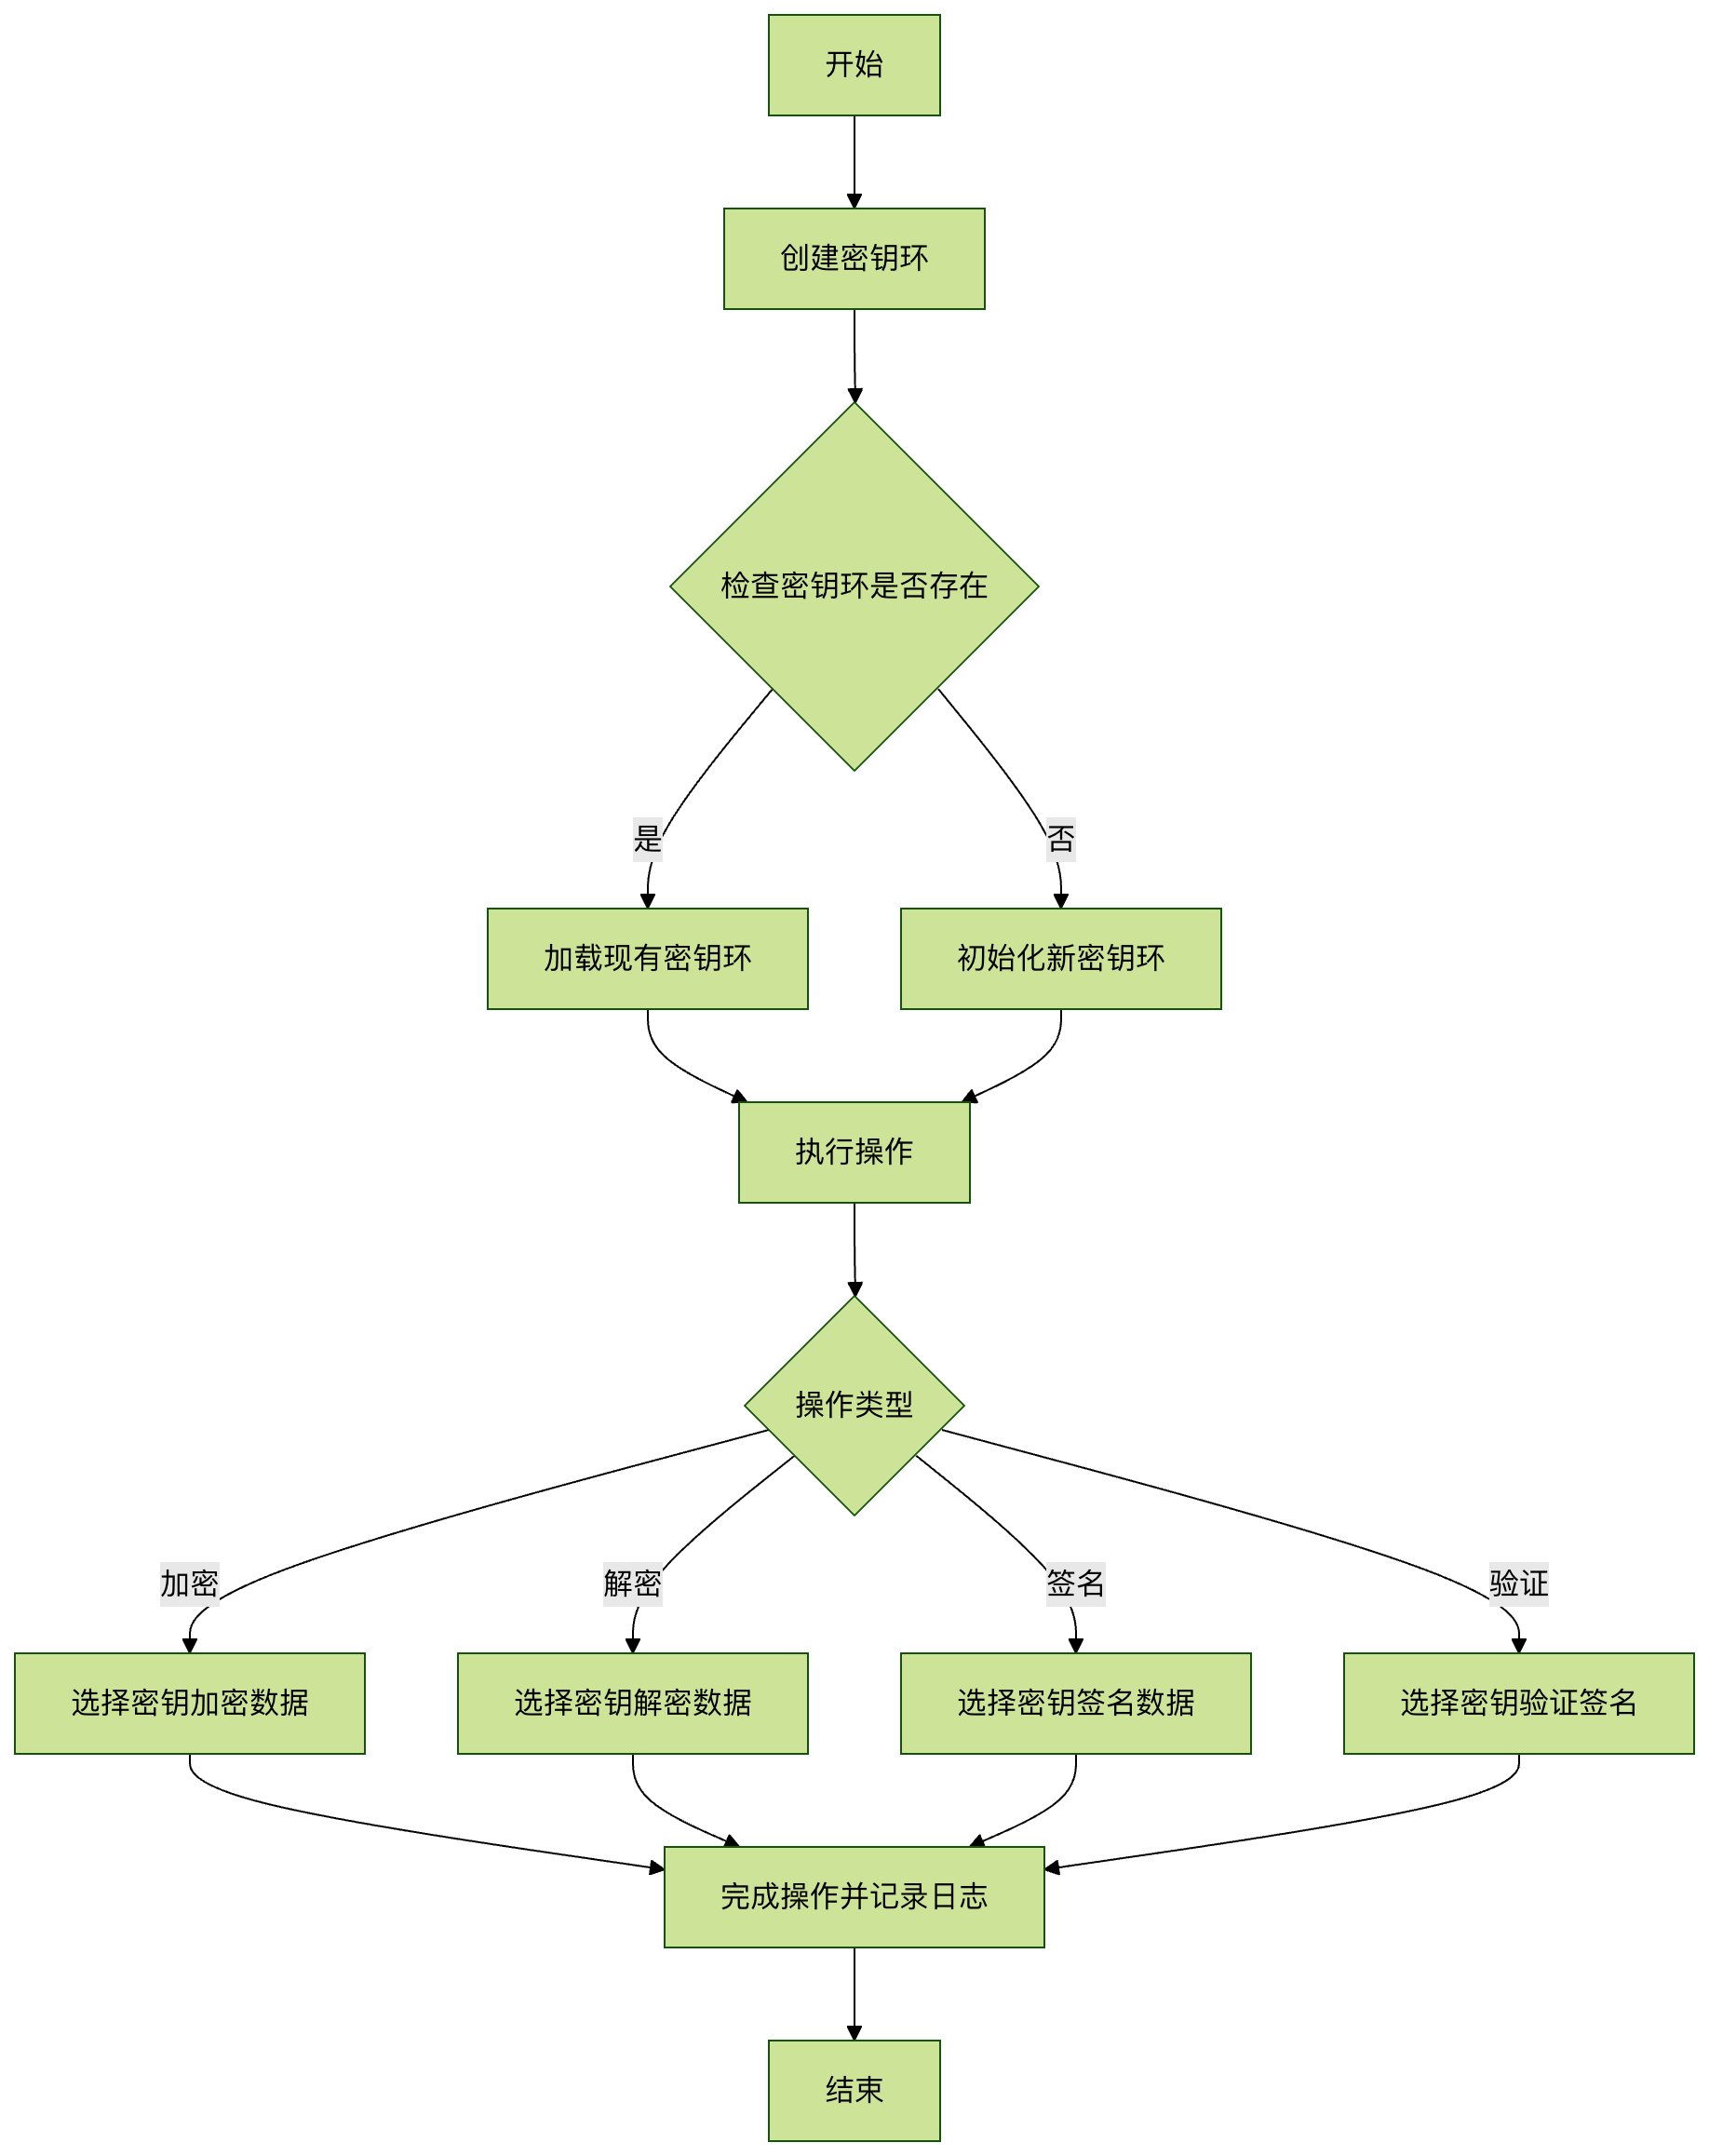
Processus de fonctionnement du trousseau de clés
Paramètres de relation de confiance des clés
-
Importer la clé publique de quelqu'un d'autre :
gpg --import bob.pub.asc
-
Vérifier l'empreinte de la clé:
gpg --fingerprint bob@example.com
-
Signer la clé pour établir la confiance:
gpg --sign-key bob@example.com
FAQ
1. Comment éviter de saisir le mot de passe à chaque fois lors du déchiffrement ?
Utiliser gpg-agent pour mettre en cache le mot de passe:
gpg --use-agent --decrypt file.gpg
2. Comment révoquer une clé perdue ?
-
Générer un certificat de révocation:
gpg --gen-revoke your@email.com > revoke.asc
-
Publier le certificat de révocation:
gpg --import revoke.asc
3. Bonnes pratiques pour chiffrer des fichiers volumineux ?
Utiliser le chiffrement symétrique combiné au chiffrement asymétrique:
gpg --symmetric --cipher-algo AES256 largefile.iso
Considérations de sécurité
- Protection de la clé privée: Les fichiers de clé privée doivent être correctement conservés, et des phrases de passe robustes sont recommandées
- Sauvegarde des clés: Sauvegarder régulièrement le trousseau de clés et les certificats de révocation
- Sélection de l'algorithme: Des algorithmes de chiffrement robustes tels que AES-256 et RSA-4096 sont recommandés
- Expiration de la clé: Définissez une période de validité de clé raisonnable et mettez à jour régulièrement
- Fuite de métadonnées: Ne conservez pas les métadonnées telles que les noms de fichiers lors du chiffrement ; vous pouvez utiliser le
--throw-keyidsoption
En maîtrisant la commande gpg, vous pouvez protéger efficacement la sécurité des données sensibles et assurer un transfert de fichiers sécurisé et une authentification. Il est recommandé de vous familiariser avec les différentes opérations dans un environnement de test avant toute utilisation réelle.
Autres extensions