Prefacio
Nginx fue diseñado y desarrollado por Igor Sysoev para el sitio rambler.ru, el segundo con más tráfico de Rusia. Desde su lanzamiento en 2004, gracias al poder del código abierto, ha llegado a estar casi maduro y perfecto.
Nginx es rico en funciones; puede usarse como servidor HTTP, también como servidor proxy inverso y servidor de correo. Soporta FastCGI, SSL, Virtual Host, URL Rewrite, Gzip y otras funciones. Además, soporta muchas extensiones de módulos de terceros.
La estabilidad, el conjunto de funciones, los archivos de configuración de ejemplo y el bajo consumo de recursos del sistema de Nginx le han permitido ponerse a la cabeza; tiene una tasa de uso del 12,18% entre los sitios web activos a nivel mundial, aproximadamente 22,2 millones de sitios web.
Basta de presumir; si aún no te basta, puedes encontrar estos elogios en Baidu Baike o en algunos libros; están por doquier.
Funciones comunes de Nginx
1. Proxy HTTP, proxy inverso: una de las funciones más comunes como servidor web, especialmente el proxy inverso.
Aquí te doy 2 imágenes para ilustrar el proxy directo y el proxy inverso; para los detalles concretos, puedes consultar la documentación.
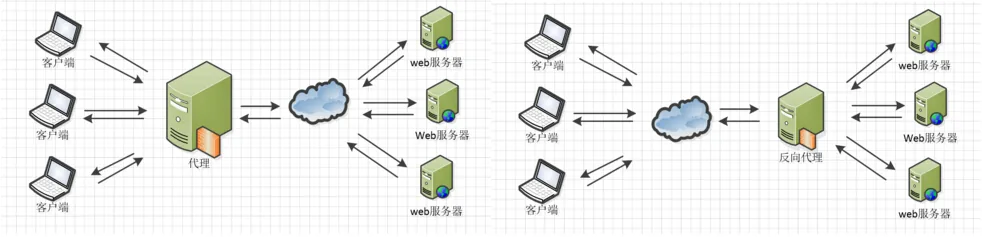
Al actuar como proxy inverso, Nginx ofrece un rendimiento estable y puede proporcionar funciones de reenvío con configuración flexible. Nginx puede adoptar diferentes estrategias de reenvío según diferentes coincidencias de expresiones regulares; por ejemplo, los archivos con terminación de imagen van al servidor de archivos y las páginas dinámicas van al servidor web. Siempre que escribas bien las expresiones regulares y tengas una solución de servidor correspondiente, puedes hacer lo que quieras. Además, Nginx realiza saltos a páginas de error, detección de anomalías, etc. sobre los resultados devueltos. Si el servidor al que se distribuye tiene una anomalía, puede reenviar la solicitud a otro servidor y eliminar automáticamente el servidor anómalo.
2. Equilibrio de carga
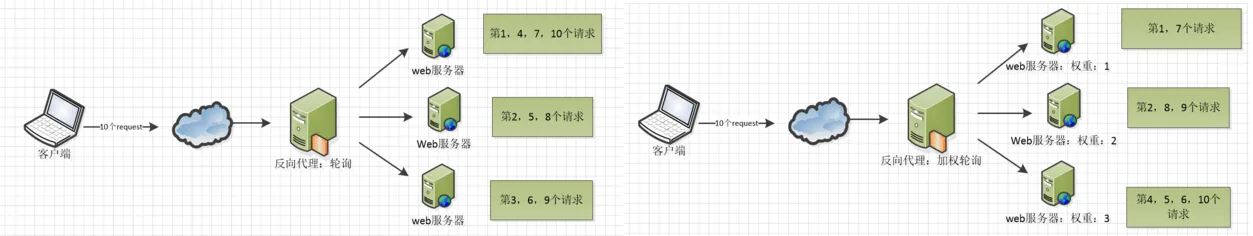
Las estrategias de equilibrio de carga que ofrece Nginx son de 2 tipos: estrategias integradas y estrategias extendidas. Las integradas son round-robin, round-robin ponderado e IP hash. Las extendidas son tan variadas como la imaginación; no hay nada que no puedas imaginar que él no pueda hacer. Puedes consultar todos los algoritmos de equilibrio de carga y encontrarlos uno por uno para implementarlos.
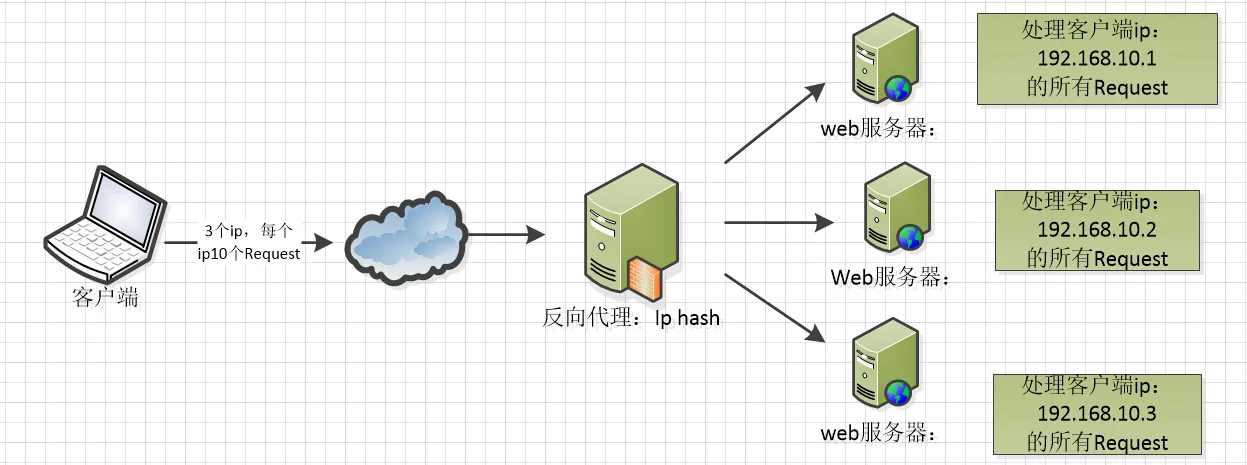
Veamos 3 imágenes para entender la implementación de estos tres algoritmos de equilibrio de carga.
El algoritmo IP hash realiza una operación hash sobre la IP de la solicitud del cliente y, según el resultado del hash, distribuye las solicitudes de la misma IP de cliente al mismo servidor para su procesamiento, lo que puede resolver el problema de que las sesiones no se compartan.
3. Caché web
Nginx puede aplicar diferentes tratamientos de caché a diferentes archivos, con una configuración flexible, y soporta FastCGI_Cache, utilizado principalmente para cachear programas dinámicos FastCGI. Junto con el módulo de terceros ngx_cache_purge, puede gestionar la adición y eliminación del contenido de la caché de las URL especificadas.
4. Direcciones relacionadas con Nginx
Código fuente:https://trac.nginx.org/nginx/browser
Sitio oficial:http://www.nginx.org/
Estructura del archivo de configuración de Nginx
Si ya has descargado el archivo de instalación, puedes abrir el archivo nginx.conf en la carpeta conf; la configuración básica del servidor Nginx y la configuración predeterminada también se almacenan aquí.
El símbolo de comentario en nginx.conf es:#
El contenido del archivo de configuración predeterminado nginx.conf es el siguiente:
#user  nobody;
worker_processes  1;

#error_log  logs/error.log;
#error_log  logs/error.log  notice;
#error_log  logs/error.log  info;

#pid        logs/nginx.pid;


events {
    worker_connections  1024;
}


http {
    include       mime.types;
    default_type  application/octet-stream;

    #log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
    #                  '$status $body_bytes_sent "$http_referer" '
    #                  '"$http_user_agent" "$http_x_forwarded_for"';

    #access_log  logs/access.log  main;

    sendfile        on;
    #tcp_nopush     on;

    #keepalive_timeout  0;
    keepalive_timeout  65;

    #gzip  on;

    server {
        listen       80;
        server_name  localhost;

        #charset koi8-r;

        #access_log  logs/host.access.log  main;

        location / {
            root   html;
            index  index.html index.htm;
        }

        #error_page  404              /404.html;

        # redirect server error pages to the static page /50x.html
        #
        error_page   500 502 503 504  /50x.html;
        location = /50x.html {
            root   html;
        }

        # proxy the PHP scripts to Apache listening on 127.0.0.1:80
        #
        #location ~ \.php$ {
        #    proxy_pass   http://127.0.0.1;
        #}

        # pass the PHP scripts to FastCGI server listening on 127.0.0.1:9000
        #
        #location ~ \.php$ {
        #    root           html;
        #    fastcgi_pass   127.0.0.1:9000;
        #    fastcgi_index  index.php;
        #    fastcgi_param  SCRIPT_FILENAME  /scripts$fastcgi_script_name;
        #    include        fastcgi_params;
        #}

        # deny access to .htaccess files, if Apache's document root
        # concurs with nginx's one
        #
        #location ~ /\.ht {
        #    deny  all;
        #}
    }


    # another virtual host using mix of IP-, name-, and port-based configuration
    #
    #server {
    #    listen       8000;
    #    listen       somename:8080;
    #    server_name  somename  alias  another.alias;

    #    location / {
    #        root   html;
    #        index  index.html index.htm;
    #    }
    #}


    # HTTPS server
    #
    #server {
    #    listen       443 ssl;
    #    server_name  localhost;

    #    ssl_certificate      cert.pem;
    #    ssl_certificate_key  cert.key;

    #    ssl_session_cache    shared:SSL:1m;
    #    ssl_session_timeout  5m;

    #    ssl_ciphers  HIGH:!aNULL:!MD5;
    #    ssl_prefer_server_ciphers  on;

    #    location / {
    #        root   html;
    #        index  index.html index.htm;
    #    }
    #}

}
Estructura del archivo nginx
...              #全局块

events {         #events块
   ...
}

http      #http块
{
    ...   #http全局块
    server        #server块
    {
        ...       #server全局块
        location [PATTERN]   #location块
        {
            ...
        }
        location [PATTERN]
        {
            ...
        }
    }
    server
    {
      ...
    }
    ...     #http全局块
}
- 1, Bloque global: Configura las directivas que afectan a Nginx a nivel global. Generalmente incluye el grupo de usuarios que ejecuta el servidor Nginx, la ruta donde se almacena el pid del proceso de Nginx, la ruta de almacenamiento de registros, la inclusión de archivos de configuración, el número permitido de procesos worker, etc.
- 2, Bloque events: Configura las conexiones de red que afectan al servidor Nginx o a los usuarios. Incluye el número máximo de conexiones por proceso, qué modelo de eventos elegir para manejar las solicitudes de conexión, si se permite aceptar múltiples conexiones de red simultáneamente, habilitar la serialización de múltiples conexiones de red, etc.
- 3, Bloque http: Puede anidar múltiples server, configurar proxy, caché, definición de registros y la mayoría de las funciones, así como la configuración de módulos de terceros. Por ejemplo, inclusión de archivos, definición de tipos MIME, registro personalizado, si se usa sendfile para transferir archivos, tiempo de espera de conexión, número de solicitudes por conexión, etc.
- 4, Bloque server: Configura los parámetros relacionados con el host virtual; un http puede contener múltiples server.
- 5, Bloque location: Configura las rutas de solicitud y el manejo de varias páginas.
A continuación se muestra un archivo de configuración para que lo entiendas.
########### 每个指令必须有分号结束。#################
#user administrator administrators;  #配置用户或者组,默认为nobody nobody.
#worker_processes 2;  #允许生成的进程数,默认为1
#pid /nginx/pid/nginx.pid;   #指定nginx进程运行文件存放地址
error_log log/error.log debug;  #制定日志路径,级别。这个设置可以放入全局块,http块,server块,级别以此为:debug|info|notice|warn|error|crit|alert|emerg
events {
    accept_mutex on;   #设置网路连接序列化,防止惊群现象发生,默认为on
    multi_accept on;  #设置一个进程是否同时接受多个网络连接,默认为off
    #use epoll;      #事件驱动模型,select|poll|kqueue|epoll|resig|/dev/poll|eventport
    worker_connections  1024;    #最大连接数,默认为512
}
http {
    include       mime.types;   #文件扩展名与文件类型映射表
    default_type  application/octet-stream; #默认文件类型,默认为text/plain
    #access_log off; #取消服务日志
    log_format myFormat '$remote_addr–$remote_user [$time_local] $request $status $body_bytes_sent $http_referer $http_user_agent $http_x_forwarded_for'; #自定义格式
    access_log log/access.log myFormat;  #combined为日志格式的默认值
    sendfile on;   #允许sendfile方式传输文件,默认为off,可以在http块,server块,location块。
    sendfile_max_chunk 100k;  #每个进程每次调用传输数量不能大于设定的值,默认为0,即不设上限。
    keepalive_timeout 65;  #连接超时时间,默认为75s,可以在http,server,location块。

    upstream mysvr {
      server 127.0.0.1:7878;
      server 192.168.10.121:3333 backup;  #热备
    }
    error_page 404 https://www.baidu.com; #错误页
    server {
        keepalive_requests 120; #单连接请求上限次数。
        listen       4545;   #监听端口
        server_name  127.0.0.1;   #监听地址
        location  ~*^.+$ {       #请求的url过滤,正则匹配,~为区分大小写,~*为不区分大小写。
           #root path;  #根目录
           #index vv.txt;  #设置默认页
           proxy_pass  http://mysvr;  #请求转向mysvr 定义的服务器列表
           deny 127.0.0.1;  #拒绝的ip
           allow 172.18.5.54; #允许的ip
        }
    }
}
Lo anterior es la configuración básica de Nginx; hay que tener en cuenta los siguientes puntos:
1. Algunos elementos de configuración comunes:
- 1. $remote_addr y $http_x_forwarded_for se utilizan para registrar la dirección IP del cliente;
- 2. $remote_user: se utiliza para registrar el nombre de usuario del cliente;
- 3. $time_local: se utiliza para registrar la hora de acceso y la zona horaria;
- 4. $request: se utiliza para registrar la URL de la solicitud y el protocolo HTTP;
- 5. $status: se utiliza para registrar el estado de la solicitud; el éxito es 200;
- 6. $body_bytes_s ent: registra el tamaño del contenido del cuerpo del archivo enviado al cliente;
- 7. $http_referer: se utiliza para registrar desde qué página se enlazó para acceder;
- 8. $http_user_agent: registra la información relevante del navegador del cliente;
2. Fenómeno de "thundering herd": cuando llega una conexión de red, múltiples procesos dormidos se despiertan al mismo tiempo, pero solo un proceso puede obtener la conexión, lo que afecta el rendimiento del sistema.
3. Cada directiva debe terminar con punto y coma.
Dirección original: https://www.cnblogs.com/knowledgesea/p/5175711.html