Предисловие
Nginx был спроектирован и разработан Игорем Сысоевым для rambler.ru, второго по посещаемости сайта в России. С момента выпуска в 2004 году, благодаря силе открытого исходного кода, он стал зрелым и полнофункциональным.
Nginx богат функциями; его можно использовать как HTTP-сервер, обратный прокси-сервер или почтовый сервер. Он поддерживает FastCGI, SSL, Virtual Host, URL Rewrite, Gzip и другие возможности. Он также поддерживает множество расширений сторонних модулей.
Стабильность Nginx, набор функций, примеры конфигурационных файлов и низкое потребление системных ресурсов позволили ему догнать лидеров. Его доля использования среди активных сайтов по всему миру составляет 12.18%, около 22.2 миллиона сайтов.
Мы уже достаточно нахваливали. Если вам всё ещё недостаточно, вы можете найти такие похвалы по всей Baidu Baike или в некоторых книгах.
Основные возможности Nginx
1. HTTP-прокси, обратный прокси: одна из наиболее часто используемых функций веб-сервера, особенно обратный прокси.
Здесь я привожу две схемы, иллюстрирующие прямой прокси и обратный прокси. За конкретными подробностями вы можете обратиться к справочным материалам.
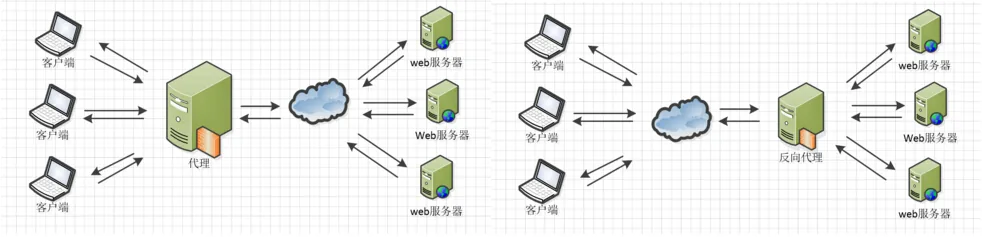
Когда Nginx выступает в роли обратного прокси, он обеспечивает стабильную производительность и гибкую конфигурацию переадресации. Nginx может применять различные стратегии переадресации на основе разных совпадений регулярных выражений — например, запросы, оканчивающиеся на файлы изображений, направляются на файловый сервер, а динамические страницы — на веб-сервер. Если ваше регулярное выражение корректно и у вас есть соответствующие серверные решения, вы можете делать всё, что угодно. Nginx также выполняет перенаправление страниц ошибок и анализ исключений для возвращаемых результатов. Если распределённый сервер даёт сбой, он может перенаправить запрос на другой сервер и автоматически исключить сбойный сервер.
2. Балансировка нагрузки
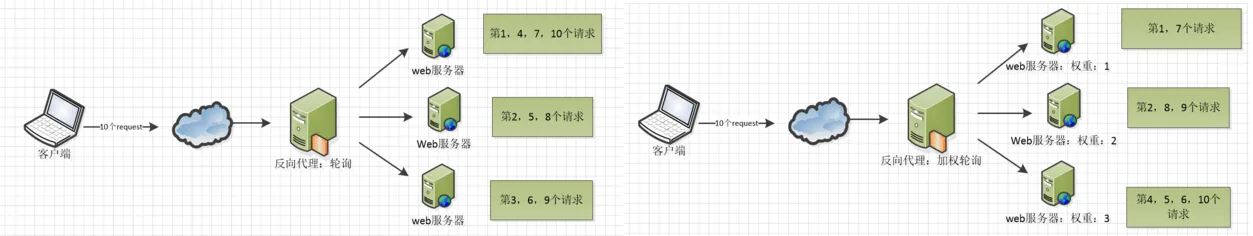
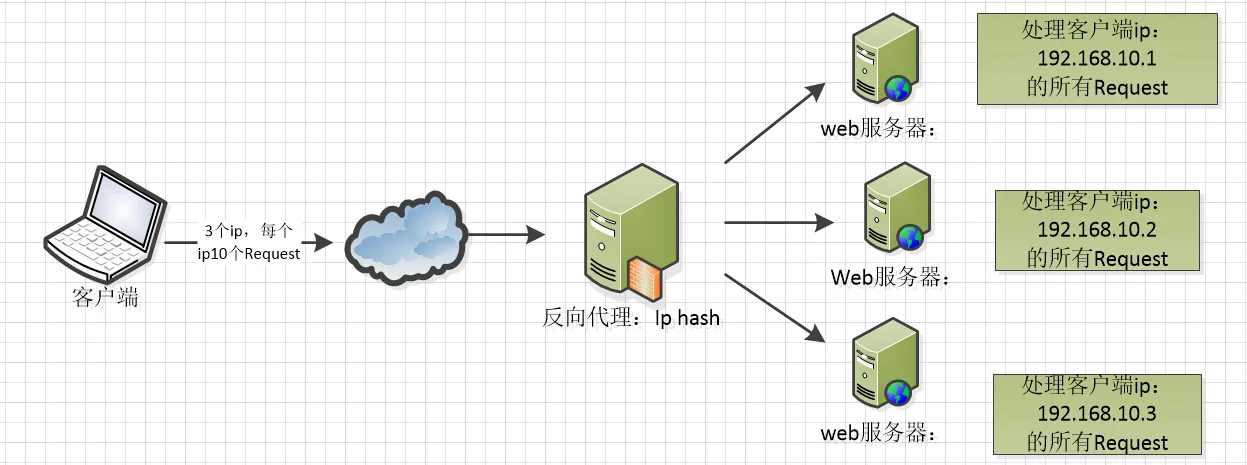
Nginx предоставляет два типа стратегий балансировки нагрузки: встроенные стратегии и расширенные стратегии. Встроенные стратегии — это round robin, weighted round robin и IP hash. Расширенные стратегии поражают воображение — нет ничего, что вы могли бы придумать, чего они не смогли бы сделать. Вы можете изучить все алгоритмы балансировки нагрузки и реализовать их по одному.
Ниже приведены три диаграммы для понимания реализации этих трёх алгоритмов балансировки нагрузки.
Алгоритм IP hash выполняет операцию хэширования над IP-адресом клиентских запросов, а затем на основе результата хэширования направляет запросы с одного и того же IP-адреса клиента на один и тот же сервер для обработки, что позволяет решить проблему отсутствия общего доступа к сессиям.
3. Веб-кэширование
Nginx может применять разные политики кэширования к разным файлам, обеспечивая гибкую настройку, и поддерживает FastCGI_Cache, в основном используемый для кэширования динамических FastCGI-программ. Вместе со сторонним модулем ngx_cache_purge он позволяет управлять добавлением и удалением содержимого кэша для указанного URL.
4. Связанные с Nginx адреса
Исходный код:https://trac.nginx.org/nginx/browser
Официальный сайт:http://www.nginx.org/
Структура файла конфигурации Nginx
Если вы уже скачали установочные файлы, можете заодно открыть файл nginx.conf в папке conf. Здесь хранится базовая конфигурация сервера Nginx, включая конфигурацию по умолчанию.
Символ комментария в nginx.conf — это:#
Файл конфигурации Nginx по умолчанию nginx.conf выглядит следующим образом:
#user  nobody;
worker_processes  1;

#error_log  logs/error.log;
#error_log  logs/error.log  notice;
#error_log  logs/error.log  info;

#pid        logs/nginx.pid;


events {
    worker_connections  1024;
}


http {
    include       mime.types;
    default_type  application/octet-stream;

    #log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
    #                  '$status $body_bytes_sent "$http_referer" '
    #                  '"$http_user_agent" "$http_x_forwarded_for"';

    #access_log  logs/access.log  main;

    sendfile        on;
    #tcp_nopush     on;

    #keepalive_timeout  0;
    keepalive_timeout  65;

    #gzip  on;

    server {
        listen       80;
        server_name  localhost;

        #charset koi8-r;

        #access_log  logs/host.access.log  main;

        location / {
            root   html;
            index  index.html index.htm;
        }

        #error_page  404              /404.html;

        # redirect server error pages to the static page /50x.html
        #
        error_page   500 502 503 504  /50x.html;
        location = /50x.html {
            root   html;
        }

        # proxy the PHP scripts to Apache listening on 127.0.0.1:80
        #
        #location ~ \.php$ {
        #    proxy_pass   http://127.0.0.1;
        #}

        # pass the PHP scripts to FastCGI server listening on 127.0.0.1:9000
        #
        #location ~ \.php$ {
        #    root           html;
        #    fastcgi_pass   127.0.0.1:9000;
        #    fastcgi_index  index.php;
        #    fastcgi_param  SCRIPT_FILENAME  /scripts$fastcgi_script_name;
        #    include        fastcgi_params;
        #}

        # deny access to .htaccess files, if Apache's document root
        # concurs with nginx's one
        #
        #location ~ /\.ht {
        #    deny  all;
        #}
    }


    # another virtual host using mix of IP-, name-, and port-based configuration
    #
    #server {
    #    listen       8000;
    #    listen       somename:8080;
    #    server_name  somename  alias  another.alias;

    #    location / {
    #        root   html;
    #        index  index.html index.htm;
    #    }
    #}


    # HTTPS server
    #
    #server {
    #    listen       443 ssl;
    #    server_name  localhost;

    #    ssl_certificate      cert.pem;
    #    ssl_certificate_key  cert.key;

    #    ssl_session_cache    shared:SSL:1m;
    #    ssl_session_timeout  5m;

    #    ssl_ciphers  HIGH:!aNULL:!MD5;
    #    ssl_prefer_server_ciphers  on;

    #    location / {
    #        root   html;
    #        index  index.html index.htm;
    #    }
    #}

}
Структура файлов Nginx
...              #全局块

events {         #events块
   ...
}

http      #http块
{
    ...   #http全局块
    server        #server块
    {
        ...       #server全局块
        location [PATTERN]   #location块
        {
            ...
        }
        location [PATTERN]
        {
            ...
        }
    }
    server
    {
      ...
    }
    ...     #http全局块
}
- 1, Глобальный блок: Настраивает директивы, влияющие на Nginx глобально. Обычно включает группу пользователей, от имени которой запускается сервер Nginx, путь хранения PID процессов Nginx, путь хранения логов, включения файлов конфигурации, количество разрешённых рабочих процессов и т. д.
- 2, Блок events: Настраивает директивы, влияющие на сервер Nginx или его сетевые соединения с пользователями. Включает максимальное количество соединений на процесс, выбор событийно-ориентированной модели для обработки запросов на соединение, разрешать ли одновременный приём нескольких сетевых соединений, включение сериализации нескольких сетевых соединений и т. д.
- 3, Блок http: Может содержать несколько вложенных блоков server и настраивает большинство функций, таких как прокси, кэш, определения логов, а также конфигурации сторонних модулей. Например, включения файлов, определения mime-типов, пользовательские логи, использовать ли sendfile для передачи файлов, тайм-аут соединения, количество запросов на соединение и т. д.
- 4, Блок server: Настраивает параметры, связанные с виртуальными хостами. В одном блоке http может быть несколько блоков server.
- 5, Блок location: Настраивает маршрутизацию запросов и обработку различных страниц.
Ниже приведён файл конфигурации для ознакомления.
########### 每个指令必须有分号结束。#################
#user administrator administrators;  #配置用户或者组,默认为nobody nobody.
#worker_processes 2;  #允许生成的进程数,默认为1
#pid /nginx/pid/nginx.pid;   #指定nginx进程运行文件存放地址
error_log log/error.log debug;  #制定日志路径,级别。这个设置可以放入全局块,http块,server块,级别以此为:debug|info|notice|warn|error|crit|alert|emerg
events {
    accept_mutex on;   #设置网路连接序列化,防止惊群现象发生,默认为on
    multi_accept on;  #设置一个进程是否同时接受多个网络连接,默认为off
    #use epoll;      #事件驱动模型,select|poll|kqueue|epoll|resig|/dev/poll|eventport
    worker_connections  1024;    #最大连接数,默认为512
}
http {
    include       mime.types;   #文件扩展名与文件类型映射表
    default_type  application/octet-stream; #默认文件类型,默认为text/plain
    #access_log off; #取消服务日志
    log_format myFormat '$remote_addr–$remote_user [$time_local] $request $status $body_bytes_sent $http_referer $http_user_agent $http_x_forwarded_for'; #自定义格式
    access_log log/access.log myFormat;  #combined为日志格式的默认值
    sendfile on;   #允许sendfile方式传输文件,默认为off,可以在http块,server块,location块。
    sendfile_max_chunk 100k;  #每个进程每次调用传输数量不能大于设定的值,默认为0,即不设上限。
    keepalive_timeout 65;  #连接超时时间,默认为75s,可以在http,server,location块。

    upstream mysvr {
      server 127.0.0.1:7878;
      server 192.168.10.121:3333 backup;  #热备
    }
    error_page 404 https://www.baidu.com; #错误页
    server {
        keepalive_requests 120; #单连接请求上限次数。
        listen       4545;   #监听端口
        server_name  127.0.0.1;   #监听地址
        location  ~*^.+$ {       #请求的url过滤,正则匹配,~为区分大小写,~*为不区分大小写。
           #root path;  #根目录
           #index vv.txt;  #设置默认页
           proxy_pass  http://mysvr;  #请求转向mysvr 定义的服务器列表
           deny 127.0.0.1;  #拒绝的ip
           allow 172.18.5.54; #允许的ip
        }
    }
}
Выше приведена базовая конфигурация Nginx. Моменты, на которые следует обратить внимание, следующие:
1. Несколько распространённых элементов конфигурации:
- 1. $remote_addr и $http_x_forwarded_for используются для записи IP-адреса клиента;
- 2. $remote_user: используется для записи имени пользователя клиента;
- 3. $time_local: используется для записи времени доступа и часового пояса;
- 4. $request: используется для записи запрошенного URL и протокола HTTP;
- 5. $status: используется для записи статуса запроса; успех — 200;
- 6. $body_bytes_sent: записывает размер содержимого тела файла, отправленного клиенту;
- 7. $http_referer: используется для записи, с какой ссылки на страницу пришёл визит;
- 8. $http_user_agent: записывает соответствующую информацию о браузере клиента;
2. Феномен «громового стада» (thundering herd): когда приходит сетевое соединение, несколько спящих процессов одновременно пробуждаются, но только один процесс может получить соединение, что влияет на производительность системы.
3. Каждая директива должна заканчиваться точкой с запятой.
Адрес оригинальной статьи: https://www.cnblogs.com/knowledgesea/p/5175711.html