Gerade als du stolz darauf warst, ein Zugticket für die Heimreise zum Frühlingsfest ergattert zu haben, kam gestern die Nachricht, dass 12306 ein Passwort-Leak erlitten hatte. Gleichzeitig wurden am selben Tag auch die Online-Spielnetzwerke von Sony und Microsoft von Hackern angegriffen. Etwas früher eskalierten die von Sonys neuem Film angelockten Hacker zu einem politischen Zwischenfall, der ein Eingreifen Obamas erforderte, und Apple gab eine öffentliche Erklärung ab, weil iCloud private Fotos von Hollywood-Stars geleakt hatte...
Im Jahr 2014 wurden zu viele Unternehmen von Hackern angegriffen. „Feuer verhindern, Diebstahl verhindern, Hacker verhindern“ ist vielleicht der passendste Spruch für dieses Jahr. Heute wollen wir die großen Hackerangriffe des Jahres 2014 Revue passieren lassen.
12306: Ein Zugticket zu kaufen ist wirklich zu schwer.
Der Passwort-Leak wurde zuerst auf der Sicherheitsplattform WooYun veröffentlicht, nachdem er von White-Hat-Hackern zurückverfolgt worden war. In der Schwachstellenbeschreibung hieß es, dass eine große Charge von 12306-Benutzernamen und Klartext-Passwörtern auf dem Schwarzmarkt kursierte und viele Konten als nutzbar bestätigt wurden. Insgesamt wurden 140.000 Konten geleakt, möglicherweise auch deines, wenn du gerade ein Zugticket ergattert hattest.
12306 gab anschließend eine Erklärung ab, in der es hieß: „Alle Benutzerpasswörter in der Datenbank der offiziellen Website sind keine Klartext-, sondern mehrfach verschlüsselte Konvertierungscodes, und die online durchgesickerten Benutzerinformationen sind über andere Websites oder Kanäle nach außen gelangt.“ Darin hieß es außerdem, die öffentlichen Sicherheitsbehörden hätten mit den Ermittlungen begonnen. Die Sicherheitsplattform WooYun gab später bekannt, dass die Daten laut White-Hat-Analyse von Hackern mithilfe anderer durchgesickerter Passwortdatenbanken erlangt worden sein könnten, indem sie versuchten, sich bei 12306 anzumelden. Wenn Benutzer denselben Benutzernamen und dasselbe Passwort auf verschiedenen Websites verwendeten, wurden sie wahrscheinlich Opfer dieses Angriffs.
12306-Konten enthalten sensible Informationen wie Ausweisnummern. Was du tun kannst, ist, zu TYPCN Tech zu gehen, um zu prüfen, ob dein Konto geleakt wurde, und so bald wie möglich auf ein sicheres Passwort umzustellen, während du die Nutzung von Ticket-Grabbing-Tools von Drittanbietern reduzierst.
Sony, der größte Leidtragende des Jahres: bis zur Ebene von Terroranschlagdrohungen eskaliert
Was Breite und Tiefe der Auswirkungen betrifft, ist Sony das Unternehmen, das 2014 am schwersten von Hackerangriffen betroffen war. Aufgrund einer Komödie mit Kim Jong-un im Mittelpunkt, The Interview (chinesischer Titel: Attentat auf Kim Jong-un), erlitt Sony den schwersten und größten Hacking-Vorfall des Jahres, der Kooperationen mit mehreren Hollywood-Stars und sogar zukünftige Produktpläne von Unternehmen wie Snapchat offenlegte und Sony in eine Vertrauens- und PR-Krise stürzte.
In The Interview geht es um Folgendes (Spoiler voraus): Der Moderator und Produzent der amerikanischen Talkshow „Skylark Tonight“ erfahren, dass Kim Jong-un ihr Fan ist, und planen, für ein Interview nach Nordkorea zu reisen, nur damit die CIA sie bittet, unterwegs eine Attentatsmission auszuführen. Dieser scheinbar etwas satirische Film brachte Sony ständigen Ärger ein und ließ das nordkoreanische Volk das Gefühl haben, es sei eine unverzeihliche Gotteslästerung gegen sie. Wie auch immer, die Konsequenzen waren sehr ernst.
Eine Hackergruppe, die sich selbst „Guardians of Peace“ nannte, war bereits mehrere Monate zuvor über eine Hintertür in Sonys Netzwerk eingedrungen. Nachdem sie monatelang gelauert und alle möglichen Informationen gesammelt hatte, stellte sie die Informationen schließlich online, darunter Mitarbeiterdaten, Unternehmenspläne, Produktstatus und E-Mails von Führungskräften. Dazu gehörten das Xperia Z4, Details der Partnerschaft zwischen Spider-Man und Marvel, Men in Black 4, E-Mails zwischen Snapchat und Sony-Führungskräften sowie Download-Pakete mehrerer unveröffentlichter Filme.
Sony-Mitarbeiter fühlten sich, als hätten sie mehrere schwarze Montage erlebt, waren gezwungen, Passwörter für 25-30 Konten zu ändern, und Sony entließ außerdem mehrere Führungskräfte.
Die „Guardians of Peace“ drohten Sony außerdem mit Terroranschlägen und zwangen Sony, groß angelegte Vorführungspläne aufzugeben. Die gute Nachricht ist, dass man den Film trotz begrenzter Kinos, die ihn offline zeigen, weiterhin kostenpflichtig auf Xbox Video, YouTube und Google Play herunterladen oder ausleihen kann.
Ctrip und Xiaomi: Sollte man aufhören, Flugtickets zu kaufen, oder aufhören, Telefone zu kaufen?
Im März 2014 sorgte Ctrip für den einflussreichsten Sicherheitsvorfall Chinas in jenem Jahr. Den auf WooYun beschriebenen Schwachstellendetails zufolge kam es aufgrund der Nachlässigkeit des technischen Personals zu einem massiven Leck von für Zahlungen verwendeten Bankkartendaten auf dem Server, darunter Namen von Nutzern, Ausweisnummern, Bankkartennummern und CVV-Codes von Bankkarten.
Als eine der größten Reise-Service-Websites in China versetzte dieses Datenleck Ctrips Ruf einen schweren Schlag.
Nur zwei Monate nach dem Ctrip-Vorfall kam es auch im Xiaomi-Forum zu einem Leck von Nutzerdaten. Anders als bei manchen Hackern, die vorhandene Passwortdatenbanken nutzen, um sich bei anderen Websites anzumelden, wurde bei Xiaomis Leck diesmal tatsächlich die gesamte Nutzer-Passwortdatenbank angegriffen. Von WooYun veröffentlichte Informationen zeigten, dass das Leck bis zu 8 Millionen Nutzer betroffen haben könnte. Xiaomi antwortete offiziell, dass nur früh registrierte Nutzer betroffen seien.
Zu diesem Zeitpunkt war es zu spät, die Abwehr zu verstärken; diese Informationen kursierten bereits seit Langem im Untergrund. Viele Xiaomi-Nutzer erhielten anschließend Betrugsanrufe, wobei die Anrufer detaillierte Kaufaufzeichnungen und Lieferadressen angaben.
Apple: iCloud gerät in den "Nacktfoto-Skandal"
Sogar Apple, das beim Datenschutz stets sehr vorsichtig gewesen war, machte dieses Jahr einen Fehltritt: Der iCloud-"Nacktfoto-Skandal" im August führte dazu, dass eine große Anzahl von Nacktfotos weiblicher Prominenter auf ausländischen Websites durchsickerte, darunter unter anderem Jennifer Lawrence, Scarlett Johansson und Kim Kardashian.
Ein Hacker nutzte eine Schwachstelle in der Funktion "Find My iPhone" aus, um Nutzerinformationen zu stehlen. Weil iCloud es Nutzern erlaubte, Passwörter mehrfach auszuprobieren, errriet der Hacker wiederholt Passwörter für die öffentlichen E-Mail-Konten bestimmter weiblicher Prominenter und erlangte private Fotos von deren Kameras sowie E-Mail-Adressen anderer Prominenter. Der Vorfall wurde als gezielter Hacking-Angriff gegen bestimmte weibliche Prominente bestätigt. Anschließend veröffentlichte Apple einen Patch und bewarb erneut die zweistufige Verifizierung. Die sicherste Methode bleibt, möglichst keine Nacktfotos zu machen.
Südkorea: Mindestens 2/5 der Südkoreaner verloren Kreditkarteninformationen
In Südkorea, das 50 Millionen Einwohner hat, wurden die Kreditkarteninformationen von mindestens 20 Millionen Menschen gestohlen. Dieses groß angelegte Datenleck war nicht auf die überlegenen Fähigkeiten einer Hackerorganisation zurückzuführen, sondern auf einen Insider-Diebstahl durch einen Mitarbeiter eines Unternehmens für persönliches Kredit-Scoring. Der Mitarbeiter des Korean Credit Bureau wurde umgehend festgenommen. Er oder sie beschaffte die Informationen von den internen Servern dreier großer südkoreanischer Banken und verkaufte sie an Telemarketing-Unternehmen.
Die durchgesickerten personenbezogenen Daten waren allumfassend: Namen, Personalausweisnummern, Telefonnummern, Kreditkartennummern und Ablaufdaten von Kreditkarten. Dies war das schwerwiegendste Datenleck in der Geschichte Südkoreas.
Nachlässiges JPMorgan Chase: Informationen von 83 Millionen Nutzern geleakt
Diesen Sommer entdeckte JPMorgan Chase, dass Hacker mehr als 90 Server kontrolliert hatten und es auf die Bankinformationen von 83 Millionen Nutzern abgesehen hatten.
Die Ursache des Lecks wurde erst gegen Ende des Monats bekannt gegeben. Laut The New York Times verwendete nur ein Server bei JPMorgan Chase keine zweistufige Verifizierung. Über ein Konto auf diesem Server gelangten Hacker in andere Server und stahlen Informationen. Nach dem Eindringen blieb JPMorgan Chase monatelang ahnungslos.
Diesmal hat JPMorgan Chase anhand von Fakten gezeigt, dass die zweistufige Verifizierung tatsächlich viel sicherer ist, aber sie muss auf alle Server angewendet werden. Wenn man einen vergisst, wird es schlimm.
eBay: Geld verloren und dazu noch den CEO verloren
Im März dieses Jahres forderte eBay 128 Millionen Nutzer auf, ihre Kontopasswörter zu ändern, weil seine Server von Hackern angegriffen worden waren. Die Hacker haben möglicherweise persönliche Informationen, Kontopasswörter und Adressen der Nutzer erlangt.
Allerdings erklärte eBay nicht im Detail, wie Hacker in die Server des Unternehmens eindrangen und die Daten erlangten. Die Datenpanne führte indirekt zu einem starken Rückgang seiner Gewinne im ersten Quartal 2014, und eBay entließ außerdem seinen damaligen CEO.
"Unschuldiges" Snapchat: Nutzerdaten geleakt, Zukunftspläne offengelegt
Snapchat erlebte leider zwei Hacking-Vorfälle: Zuerst führte eine Snapchat-App eines Drittanbieters dazu, dass eine große Anzahl von Bildern und Telefonnummern von Nutzern durchsickerte; weniger als zwei Monate, nachdem sich dieser Sturm gelegt hatte, wurde Snapchat erneut getroffen. Weil Sony gehackt wurde, wurden auch die E-Mail-Kommunikation zwischen Sony-Führungskräften und Snapchat offengelegt, wobei es um Snapchats Pläne für das kommende Jahr und noch nicht abgeschlossene Kooperationen ging.
Im Oktober dieses Jahres hatte Snapchat bereits ein Nutzerdatenleck erlebt. Da Inhalte auf Snapchat "nach dem Lesen verbrennen" und sich selbst löschen, verschicken viele Teenager gerne Nacktfotos oder -videos. Zu diesem Zweck entwickelte jemand eine Drittanbieter-Snapchat-Plattform, die sich mit Snapchat-Kontopasswörtern anmeldet und dann Inhalte auf einem Handy oder PC speichern kann. Hacker griffen eine dieser Drittanbieter-Plattformen an, eine App namens SnapSave, wodurch insgesamt 13 GB Snapchat-Bilder durchsickerten.
Das soll nicht heißen, dass Snapchat selbst sehr sicher ist. Anfang dieses Jahres wurde außerdem bekannt, dass bei Snapchat die Telefonnummern von 4.6 Millionen Nutzern von seinen Servern abflossen; Hacker nutzten lediglich zwei offensichtliche Sicherheitslücken in den Servern aus.
Nachdem Sony im Dezember dieses Jahres gehackt worden war, wurden auch interne E-Mails zwischen Snapchat- und Sony-Führungskräften öffentlich gemacht, wodurch die Strategie des Unternehmens vorzeitig der Öffentlichkeit preisgegeben wurde. Diese E-Mails zeigten, dass Snapchat Scan.me übernommen hatte, ein Startup mit Schwerpunkt auf QR-Code-Scanning und iBeacon-Technologie, sowie Vergence Labs, einen Hersteller von Brillenkameras. Die nächsten Schritte wären die Expansion in die Bereiche Zahlungen und Musik, und es wurden Kooperationsangelegenheiten mit Sony und Twitter besprochen.
Es gibt außerdem einige wichtige, aber weniger bekannte Datenlecks im Jahr 2014
Zusätzlich zu den oben genannten bekannten Unternehmen, die Opfer von Datenschutzverletzungen wurden, gibt es einige Hackerangriffe, von denen Sie vielleicht noch nichts gehört haben, die aber ebenfalls weitreichende Auswirkungen hatten. Eine Schwachstelle im Kassensystem der Baumarktkette Home Depot gab Kreditkarteninformationen von 56 Millionen Kunden preis. Dieselbe Hackergruppe hat möglicherweise den Kreditkartendiebstahl bei Target im letzten Jahr orchestriert, von dem 70 Millionen Kunden betroffen waren. Hacker erbeuteten eine Reihe von E-Mail-Adressen und Kontaktdaten von der Website der Europäischen Zentralbank. Der Angriff auf Community Health Systems gab Informationen von 4.5 Millionen amerikanischen Patienten preis, darunter Namen, Adressen und Sozialversicherungsnummern, die leicht zur Identitätsfälschung genutzt werden könnten.
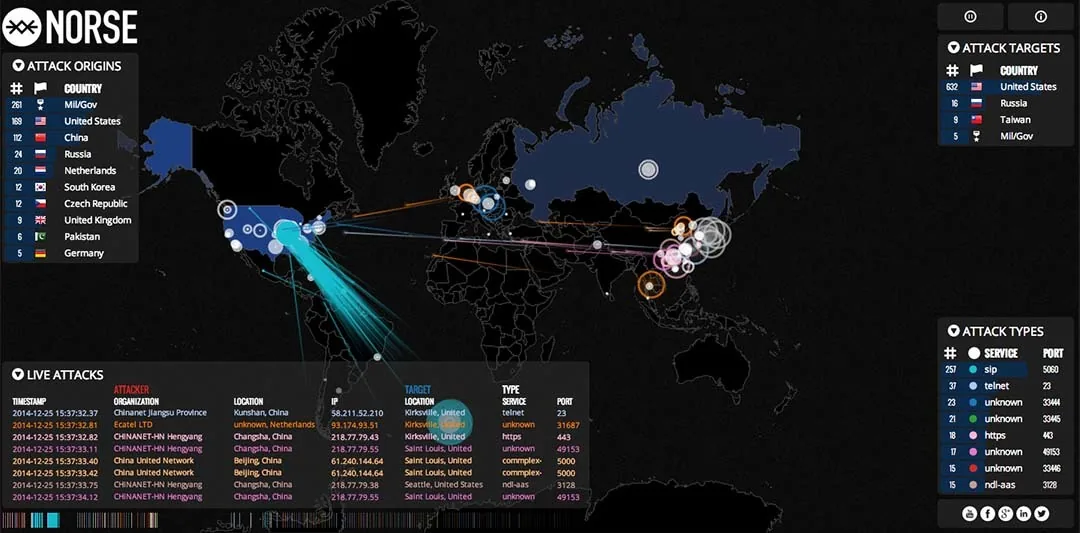
Das kürzlich gestartete Norse verwendet Bilder, um Ihnen zu zeigen, dass Hackerangriffe weitaus häufiger sind, als Sie sich vorstellen. Öffnen Sie seine Echtzeitkarte, und Sie können laufende Hackerangriffe sehen – woher sie kommen, wer sie gestartet hat und was die Ziele sind.
Denken Sie daran, zu einem sicheren Passwort zu wechseln und Ruhe zu bewahren. Im Jahr 2015 wird die Zahl der Unternehmen, die gehackt werden, nur größer, nicht kleiner.
Original: http://qdaily.com/webapp/articles/4724