Alors que vous étiez fier d'avoir réussi à obtenir un billet de train pour rentrer chez vous pour la Fête du Printemps, la nouvelle est tombée hier que 12306 avait subi une fuite de mots de passe. En même temps, les réseaux de jeux en ligne de Sony et Microsoft ont également été piratés par des hackers le même jour. Un peu plus tôt, les hackers attirés par le nouveau film de Sony ont déclenché un incident politique qui a nécessité l'intervention d'Obama, et Apple a fait une déclaration publique parce qu'iCloud a divulgué des photos privées de stars hollywoodiennes...
En 2014, trop d'entreprises ont été piratées par des hackers. « Prévenir les incendies, prévenir les vols, prévenir les hackers » est peut-être la phrase la plus appropriée pour cette année. Aujourd'hui, passons en revue les principaux incidents de piratage de 2014.
12306 : Acheter un billet de train est vraiment trop difficile
La fuite de mots de passe a été publiée pour la première fois sur la plateforme de sécurité WooYun après avoir été tracée par des hackers en chapeau blanc. La description de la vulnérabilité indiquait qu'un grand lot de noms d'utilisateur et de mots de passe en clair de 12306 circulaient sur le marché noir, et de nombreux comptes ont été confirmés comme utilisables. Au total, 140 000 comptes ont été divulgués, peut-être le vôtre si vous veniez justement d'obtenir un billet de train.
12306 a ensuite publié un communiqué indiquant que « tous les mots de passe des utilisateurs dans la base de données du site officiel sont des codes de conversion non en clair, chiffrés plusieurs fois, et que les informations utilisateur divulguées en ligne ont fuité via d'autres sites web ou canaux. » Il précisait aussi que les autorités de sécurité publique avaient commencé une enquête. La plateforme de sécurité WooYun a ensuite annoncé que, selon l'analyse des white-hats, les données pourraient avoir été obtenues par des hackers utilisant d'autres bases de données de mots de passe divulgués pour tenter de se connecter à 12306. Si les utilisateurs utilisaient le même nom d'utilisateur et le même mot de passe sur différents sites web, ils étaient susceptibles d'être touchés par cette attaque.
Les comptes 12306 contiennent des informations sensibles telles que des numéros de carte d'identité. Ce que vous pouvez faire, c'est vous rendre sur TYPCN Tech pour vérifier si votre compte a été divulgué, et changer dès que possible pour un mot de passe sécurisé, tout en réduisant l'utilisation d'outils tiers de réservation automatisée de billets.
Sony, la plus grande victime de l'année : une affaire élevée au niveau de menaces d'attaque terroriste
En termes d'ampleur et de profondeur de l'impact, Sony est l'entreprise la plus durement touchée par les attaques de hackers en 2014. À cause d'un film comique centré sur Kim Jong-un, The Interview (titre chinois : Assassiner Kim Jong-un), Sony a subi l'incident de piratage le plus grave et le plus important de l'année, exposant des collaborations impliquant plusieurs stars d'Hollywood et même les projets de produits futurs d'entreprises comme Snapchat, et plongeant Sony dans une crise de confiance et de relations publiques.
The Interview raconte (attention, spoilers) : l'animateur et le producteur de l'émission de talk-show américaine « Skylark Tonight » apprennent que Kim Jong-un est l'un de leurs fans et prévoient de se rendre en Corée du Nord pour une interview, mais la CIA leur demande d'accomplir une mission d'assassinat en chemin. Ce film apparemment quelque peu satirique a valu à Sony des ennuis constants et a fait ressentir au peuple nord-coréen qu'il s'agissait d'un blasphème impardonnable à son encontre. Quoi qu'il en soit, les conséquences ont été très graves.
Un groupe de hackers se faisant appeler "Guardians of Peace" avait déjà pénétré le réseau de Sony via une porte dérobée plusieurs mois plus tôt. Après avoir rôdé pendant des mois et collecté toutes sortes d'informations, il a fini par publier les informations en ligne, notamment des informations sur les employés, des plans de l'entreprise, l'état des produits et des courriels de dirigeants. Cela incluait le Xperia Z4, des détails sur le partenariat entre Spider-Man et Marvel, Men in Black 4, des échanges de courriels entre Snapchat et des dirigeants de Sony, ainsi que des paquets de téléchargement de plusieurs films inédits.
Les employés de Sony ont eu l'impression de vivre plusieurs lundis noirs, contraints de changer les mots de passe de 25 à 30 comptes, et Sony a également licencié plusieurs cadres.
Les "Guardians of Peace" ont aussi menacé Sony d'attaques terroristes, obligeant Sony à abandonner ses projets de projection à grande échelle. La bonne nouvelle, c'est que, malgré un nombre limité de salles projetant le film hors ligne, vous pouvez toujours payer pour le télécharger ou le louer sur Xbox Video, YouTube et Google Play.
Ctrip et Xiaomi : faut-il arrêter d'acheter des billets d'avion, ou arrêter d'acheter des téléphones ?
En mars 2014, Ctrip a provoqué l'incident de sécurité le plus marquant de l'année en Chine. Selon les détails de la vulnérabilité décrits sur WooYun, en raison d'une négligence du personnel technique, une fuite massive d'informations de cartes bancaires utilisées pour les paiements s'est produite sur le serveur, incluant les noms des utilisateurs, les numéros de carte d'identité, les numéros de carte bancaire et les codes CVV des cartes bancaires.
En tant que l'un des plus grands sites de services de voyage en Chine, cette fuite d'informations a porté un coup sévère à la réputation de Ctrip.
À peine deux mois après l'incident de Ctrip, le forum Xiaomi a également subi une fuite d'informations utilisateurs. Contrairement à certains hackers qui utilisent des bases de données de mots de passe existantes pour essayer de se connecter à d'autres sites, la fuite de Xiaomi cette fois concernait bel et bien l'ensemble de la base de données des mots de passe utilisateurs qui a été attaquée. Les informations publiées par WooYun indiquaient que la fuite pourrait avoir touché jusqu'à 8 millions d'utilisateurs. Xiaomi a officiellement répondu que seuls les utilisateurs inscrits tôt avaient été touchés.
À ce moment-là, il était trop tard pour renforcer les défenses ; ces informations circulaient déjà clandestinement depuis longtemps. De nombreux utilisateurs de Xiaomi ont ensuite reçu des appels frauduleux, les appelants fournissant des enregistrements d'achat détaillés et des adresses de livraison.
Apple : iCloud tombe dans le « scandale des photos explicites »
Même Apple, qui avait toujours été très prudente en matière de confidentialité, a commis un faux pas cette année : le « scandale des photos explicites » d'iCloud en août a entraîné la fuite d'un grand nombre de photos explicites de célébrités féminines sur des sites étrangers, notamment Jennifer Lawrence, Scarlett Johansson et Kim Kardashian, entre autres.
Un pirate a exploité une vulnérabilité de la fonction « Find My iPhone » pour voler des informations d'utilisateurs. Comme iCloud permettait aux utilisateurs d'essayer les mots de passe plusieurs fois, le pirate a deviné à plusieurs reprises les mots de passe de certains comptes de messagerie publics de célébrités féminines et a obtenu des photos privées provenant de leurs caméras, ainsi que les adresses e-mail d'autres célébrités. L'incident a été confirmé comme une attaque de piratage ciblée contre des célébrités féminines spécifiques. Par la suite, Apple a publié un correctif et a de nouveau fait la promotion de la validation en deux étapes. La méthode la plus sûre reste d'essayer de ne pas prendre de photos explicites.
Corée du Sud : au moins 2/5 des Sud-Coréens ont perdu leurs informations de carte de crédit
En Corée du Sud, avec une population de 50 millions d'habitants, les informations de carte de crédit d'au moins 20 millions de personnes ont été volées. Cette fuite à grande échelle n'était pas due aux compétences supérieures d'une organisation de pirates, mais au vol interne commis par un employé d'une société d'évaluation de crédit personnel. L'employé du Korean Credit Bureau a été rapidement arrêté. Il ou elle a récupéré les informations depuis les serveurs internes de trois grandes banques sud-coréennes et les a vendues à des sociétés de télémarketing.
Les informations personnelles divulguées étaient exhaustives : noms, numéros de carte d'identité, numéros de téléphone, numéros de carte de crédit et dates d'expiration des cartes de crédit. Il s'agissait de la plus grave fuite d'informations de l'histoire de la Corée du Sud.
Négligence de JPMorgan Chase : fuite des informations de 83 millions d'utilisateurs
Cet été, JPMorgan Chase a découvert que des pirates informatiques avaient contrôlé plus de 90 serveurs, ciblant les informations bancaires de 83 millions d'utilisateurs.
La cause de la fuite n'a été divulguée que vers la fin du mois. Selon The New York Times, un seul serveur de JPMorgan Chase n'utilisait pas la vérification en deux étapes. C'est via un compte sur ce serveur que les pirates sont entrés dans d'autres serveurs et ont volé des informations. Après l'intrusion, JPMorgan Chase est restée dans l'ignorance pendant des mois.
Cette fois, JPMorgan Chase a utilisé les faits pour vous montrer que la vérification en deux étapes est effectivement bien plus sûre, mais vous devez l'appliquer à tous les serveurs. Si vous en oubliez un, cela se passera mal.
eBay : a perdu de l'argent, et a également perdu son PDG
En mars de cette année, eBay a demandé à 128 millions d'utilisateurs de changer le mot de passe de leur compte parce que ses serveurs avaient été attaqués par des pirates informatiques. Les pirates ont peut-être obtenu les informations personnelles des utilisateurs, les mots de passe de leurs comptes et leurs adresses.
Cependant, eBay n'a pas expliqué en détail comment les pirates sont entrés dans les serveurs de l'entreprise et ont obtenu les données. La violation de données a indirectement entraîné une forte baisse de ses bénéfices au premier trimestre 2014, et eBay a également licencié son PDG de l'époque.
"Innocent" Snapchat : fuite des informations des utilisateurs, projets futurs exposés
Snapchat a malheureusement connu deux incidents de piratage : d'abord, une application Snapchat tierce a entraîné la fuite d'un grand nombre de photos et de numéros de téléphone d'utilisateurs ; moins de deux mois après que cette tempête s'est calmée, Snapchat a de nouveau été victime. Parce que Sony a été piraté, les communications par e-mail entre les dirigeants de Sony et Snapchat ont également été exposées, impliquant les projets de Snapchat pour l'année à venir et des collaborations qui n'avaient pas encore été finalisées.
En octobre de cette année, Snapchat avait déjà connu une fuite d’informations utilisateurs. Comme le contenu sur Snapchat est « à lire puis à effacer » et s’autodétruit, un grand nombre d’adolescents aiment envoyer des photos ou des vidéos dénudées. À cette fin, quelqu’un a développé une plateforme Snapchat tierce qui permet de se connecter avec les identifiants de compte Snapchat et peut ensuite enregistrer le contenu sur un téléphone ou un PC. Des hackers ont attaqué l’une de ces plateformes tierces, une application appelée SnapSave, divulguant un total de 13 Go d’images Snapchat.
Cela ne signifie pas pour autant que Snapchat lui-même soit très sécurisé. Plus tôt cette année, Snapchat a aussi été épinglé pour avoir laissé fuiter les numéros de téléphone de 4,6 millions d’utilisateurs depuis ses serveurs ; les hackers ont simplement exploité deux vulnérabilités de sécurité évidentes dans les serveurs.
Après le piratage de Sony en décembre de cette année, des e-mails internes entre Snapchat et des dirigeants de Sony ont également été rendus publics, exposant prématurément la stratégie de l’entreprise aux yeux du public. Ces e-mails montraient que Snapchat avait acquis Scan.me, une start-up spécialisée dans la lecture de codes QR et la technologie iBeacon, ainsi que Vergence Labs, un fabricant de caméras pour lunettes. Les étapes suivantes consistaient à s’étendre aux paiements et à la musique, et l’entreprise discutait de coopérations avec Sony et Twitter.
Il y a également en 2014 quelques violations de données importantes, mais moins connues
En plus des entreprises piratées bien connues ci-dessus, certaines cyberattaques dont vous n'avez peut-être pas entendu parler ont également eu des effets de grande ampleur. Une vulnérabilité dans le système de caisse du détaillant de rénovation domiciliaire Home Depot a divulgué les informations de carte de crédit de 56 millions de clients. Le même groupe de pirates informatiques pourrait avoir orchestré la fuite de cartes de crédit de Target l'année dernière, touchant 70 millions de clients. Des pirates ont récupéré un certain nombre d'adresses e-mail et de coordonnées sur le site web de la Banque centrale européenne. L'attaque contre Community Health Systems a divulgué les informations de 4.5 millions de patients américains, notamment leurs noms, adresses et numéros de sécurité sociale, qui pourraient facilement servir à usurper des identités.
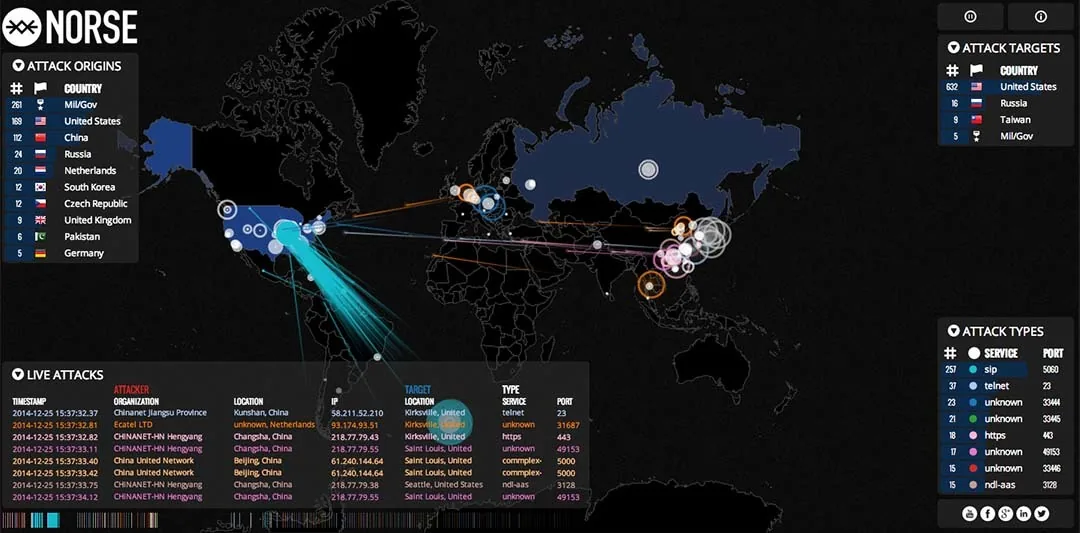
Norse, récemment lancé, utilise des images pour vous montrer que les cyberattaques sont bien plus fréquentes que vous ne l'imaginez. Ouvrez sa carte en temps réel, et vous pouvez voir les cyberattaques en cours : d'où elles viennent, qui les a lancées et quelles sont les cibles.
N'oubliez pas de changer pour un mot de passe sécurisé et de rester calme. En 2015, le nombre d'entreprises piratées ne sera que plus élevé, pas moins.
Original : http://qdaily.com/webapp/articles/4724