Не успели вы порадоваться тому, что урвали билет на поезд домой на Праздник весны, как вчера появилась новость: 12306 пострадал от утечки паролей. В тот же день хакеры также взломали игровые онлайн-сети Sony и Microsoft. Чуть раньше хакеры, привлечённые новым фильмом Sony, спровоцировали политический инцидент, потребовавший вмешательства Обамы, а Apple выступила с публичным заявлением из-за утечки через iCloud личных фотографий голливудских звёзд...
В 2014 году слишком многие компании были взломаны хакерами. «Предотврати пожар, предотврати кражу, предотврати хакеров» — пожалуй, самая подходящая фраза для этого года. Сегодня давайте вспомним основные хакерские инциденты 2014 года.
12306: Купить билет на поезд действительно слишком сложно
Утечка паролей была впервые опубликована на платформе безопасности WooYun после того, как её отследили белые хакеры. В описании уязвимости говорилось, что на чёрном рынке циркулировала большая партия имён пользователей 12306 и паролей в открытом виде, и многие аккаунты были подтверждены как рабочие. Всего утекло 140,000 аккаунтов, возможно, включая ваш, если вы только что урвали билет на поезд.
12306 впоследствии выпустила заявление, в котором говорилось, что «все пароли пользователей в базе данных официального сайта представляют собой не открытый текст, а многократно зашифрованные коды преобразования, а попавшая в сеть пользовательская информация утекла через другие сайты или каналы». Также сообщалось, что органы общественной безопасности начали расследование. Позже платформа безопасности WooYun объявила, что, согласно анализу белых хакеров, данные могли быть получены хакерами, которые использовали другие утёкшие базы паролей, чтобы попытаться войти в 12306. Если пользователи использовали одно и то же имя пользователя и пароль на разных сайтах, они, вероятно, становились жертвами этой атаки.
Аккаунты 12306 содержат конфиденциальную информацию, такую как номера удостоверений личности. Что вы можете сделать — зайти на TYPCN Tech, чтобы проверить, не утёк ли ваш аккаунт, и как можно скорее сменить пароль на надёжный, а также сократить использование сторонних инструментов для автоматической покупки билетов.
Sony — главная пострадавшая года: дело дошло до угроз террористических атак
По широте и глубине воздействия Sony — компания, наиболее серьёзно пострадавшая от хакерских атак в 2014 году. Из-за комедийного фильма, посвящённого Ким Чен Ыну, «The Interview» (китайское название: «Убийство Ким Чен Ына»), Sony пережила самый серьёзный и масштабный хакерский инцидент года, в результате которого раскрылись сведения о сотрудничестве с участием множества голливудских звёзд и даже о будущих планах по продуктам таких компаний, как Snapchat, а Sony оказалась в кризисе доверия и связей с общественностью.
«The Interview» рассказывает (дальше спойлеры): ведущий и продюсер американского ток-шоу «Skylark Tonight» узнают, что Ким Чен Ын их фанат, и планируют отправиться в Северную Корею на интервью, но ЦРУ просит их по пути выполнить миссию по убийству. Этот, казалось бы, несколько сатирический фильм принёс Sony постоянные неприятности и заставил жителей Северной Кореи почувствовать, что это непростительное богохульство против них. Как бы то ни было, последствия оказались очень серьёзными.
Хакерская группа, называющая себя «Стражи мира», уже несколько месяцев назад проникла в сеть Sony через бэкдор. После того как она месяцами скрывалась и собирала всевозможную информацию, она наконец опубликовала её в интернете, включая данные сотрудников, планы компании, состояние продуктов и письма руководителей. Среди них были Xperia Z4, подробности партнёрства «Человека-паука» и Marvel, «Люди в чёрном 4», переписка между Snapchat и руководителями Sony, а также пакеты для скачивания нескольких неизданных фильмов.
Сотрудники Sony чувствовали, будто пережили несколько «чёрных понедельников»: их заставили сменить пароли к 25–30 аккаунтам, а Sony также уволила нескольких руководителей.
«Стражи мира» также угрожали Sony террористическими атаками, вынудив Sony отказаться от масштабных планов показов. Хорошая новость в том, что, несмотря на ограниченное число кинотеатров, показывающих фильм офлайн, вы всё ещё можете заплатить за скачивание или аренду на Xbox Video, YouTube и Google Play.
Ctrip и Xiaomi: стоит ли перестать покупать авиабилеты или перестать покупать телефоны?
В марте 2014 года Ctrip стала причиной самого громкого инцидента в сфере безопасности в Китае в том году. Согласно описанию уязвимости на WooYun, из-за халатности технического персонала на сервере произошла массовая утечка информации о банковских картах, использовавшихся для платежей, включая имена пользователей, номера удостоверений личности, номера банковских карт и CVV-коды банковских карт.
Будучи одним из крупнейших сайтов туристических услуг в Китае, эта утечка информации нанесла серьёзный удар по репутации Ctrip.
Всего через два месяца после инцидента с Ctrip форум Xiaomi также столкнулся с утечкой пользовательской информации. В отличие от некоторых хакеров, которые используют существующие базы паролей, чтобы попытаться войти на другие сайты, утечка Xiaomi на этот раз действительно представляла собой атаку на всю базу паролей пользователей. Опубликованная WooYun информация показала, что утечка могла затронуть до 8 миллионов пользователей. Xiaomi официально ответила, что пострадали только пользователи, зарегистрировавшиеся раньше.
К тому моменту было уже слишком поздно укреплять защиту; эта информация уже давно ходила по подпольным каналам. Многие пользователи Xiaomi впоследствии получали мошеннические звонки, причём звонившие сообщали подробные данные о покупках и адреса доставки.
Apple: iCloud попадает в «скандал с откровенными фотографиями»
Даже Apple, которая всегда очень осторожно относилась к приватности, допустила промах в этом году: «скандал с откровенными фотографиями» в iCloud в августе привёл к утечке откровенных фотографий большого числа знаменитостей-женщин на зарубежных сайтах, включая Дженнифер Лоуренс, Скарлетт Йоханссон и Ким Кардашьян и других.
Хакер использовал уязвимость в функции «Find My iPhone», чтобы украсть информацию пользователей. Поскольку iCloud позволял пользователям многократно пытаться вводить пароли, хакер неоднократно подбирал пароли к открытым email-аккаунтам некоторых знаменитостей-женщин и получил личные фотографии с их камер, а также email-адреса других знаменитостей. Инцидент был подтверждён как целенаправленная хакерская атака на конкретных знаменитостей-женщин. Впоследствии Apple выпустила патч и вновь начала продвигать двухэтапную проверку. Самым безопасным методом остаётся стараться не делать откровенных фотографий.
Южная Корея: по меньшей мере 2/5 южнокорейцев потеряли данные кредитных карт
В Южной Корее с населением 50 миллионов человек были украдены данные кредитных карт по меньшей мере 20 миллионов человек. Эта масштабная утечка произошла не из-за превосходных навыков какой-либо хакерской организации, а из-за кражи изнутри сотрудником компании по оценке личных кредитных рейтингов. Сотрудник Корейского кредитного бюро был незамедлительно арестован. Этот сотрудник извлёк информацию с внутренних серверов трёх крупных южнокорейских банков и продал её телемаркетинговым компаниям.
Утёкшая персональная информация была всеобъемлющей: имена, номера удостоверений личности, номера телефонов, номера кредитных карт и сроки действия кредитных карт. Это была самая серьёзная утечка информации в истории Южной Кореи.
Небрежный JPMorgan Chase: утечка информации 83 миллионов пользователей
Этим летом JPMorgan Chase обнаружил, что хакеры контролировали более 90 серверов, нацелившись на банковскую информацию 83 миллионов пользователей.
Причина утечки была раскрыта только в конце месяца. По данным The New York Times, только один сервер JPMorgan Chase не использовал двухэтапную проверку. Именно через учетную запись на том сервере хакеры проникли на другие серверы и украли информацию. После вторжения JPMorgan Chase еще несколько месяцев оставался в неведении.
На этот раз JPMorgan Chase доказал вам на фактах, что двухэтапная проверка действительно гораздо безопаснее, но вы должны применять ее на всех серверах. Если забудете про один, будет плохо.
eBay: потерял деньги и лишился своего генерального директора
В марте этого года eBay попросил 128 миллионов пользователей сменить пароли учетных записей, потому что его серверы были атакованы хакерами. Возможно, хакеры получили личную информацию пользователей, пароли учетных записей и адреса.
Однако eBay не объяснил подробно, как хакеры проникли на серверы компании и получили данные. Утечка данных косвенно привела к резкому падению его прибыли в первом квартале 2014 года, и eBay также уволил своего тогдашнего генерального директора.
«Невиновный» Snapchat: утечка информации пользователей, будущие планы раскрыты
Snapchat, к сожалению, пережил два инцидента со взломом: сначала стороннее приложение Snapchat стало причиной утечки большого количества фотографий и номеров телефонов пользователей; не прошло и двух месяцев после того, как тот шторм утих, как Snapchat пострадал снова. Из-за взлома Sony также оказалась раскрыта электронная переписка между руководителями Sony и Snapchat, касающаяся планов Snapchat на предстоящий год и еще не окончательно согласованных сотрудничеств.
В октябре этого года Snapchat уже столкнулся с утечкой пользовательской информации. Поскольку контент в Snapchat работает по принципу «прочитал и сжег» и самоудаляется, множество подростков любят отправлять обнаженные фото или видео. Для этого кто-то разработал стороннюю платформу для Snapchat, которая выполняет вход с логином и паролем Snapchat, а затем позволяет сохранять контент на телефоне или ПК. Хакеры атаковали одну из таких сторонних платформ — приложение под названием SnapSave, в результате чего утекло в общей сложности 13 GB изображений из Snapchat.
Это не значит, что сам Snapchat очень безопасен. Ранее в этом году Snapchat также был уличен в утечке номеров телефонов 4.6 млн пользователей со своих серверов; хакеры лишь воспользовались двумя очевидными уязвимостями безопасности на серверах.
После того как Sony взломали в декабре этого года, внутренние электронные письма между руководителями Snapchat и Sony также были обнародованы, что преждевременно раскрыло стратегию компании публике. Эти письма показали, что Snapchat приобрела Scan.me — стартап, специализирующийся на сканировании QR-кодов и технологии iBeacon, а также Vergence Labs — производителя камер для очков. Следующими шагами должны были стать выход в сферу платежей и музыки, и компания обсуждала вопросы сотрудничества с Sony и Twitter.
В 2014 году также произошли некоторые важные, но менее известные утечки данных
Помимо известных взломанных компаний, упомянутых выше, есть и другие хакерские атаки, о которых вы, возможно, не слышали, но которые также имели широкие последствия. Уязвимость в кассовой системе розничной сети товаров для дома Home Depot привела к утечке информации о кредитных картах 56 миллионов клиентов. Та же группа хакеров, возможно, организовала прошлогоднюю утечку данных кредитных карт Target, затронувшую 70 миллионов клиентов. Хакеры похитили ряд адресов электронной почты и контактных данных с сайта Европейского центрального банка. Атака на Community Health Systems привела к утечке информации о 4.5 миллионах американских пациентов, включая имена, адреса и номера социального страхования, которые легко можно использовать для подделки личностей.
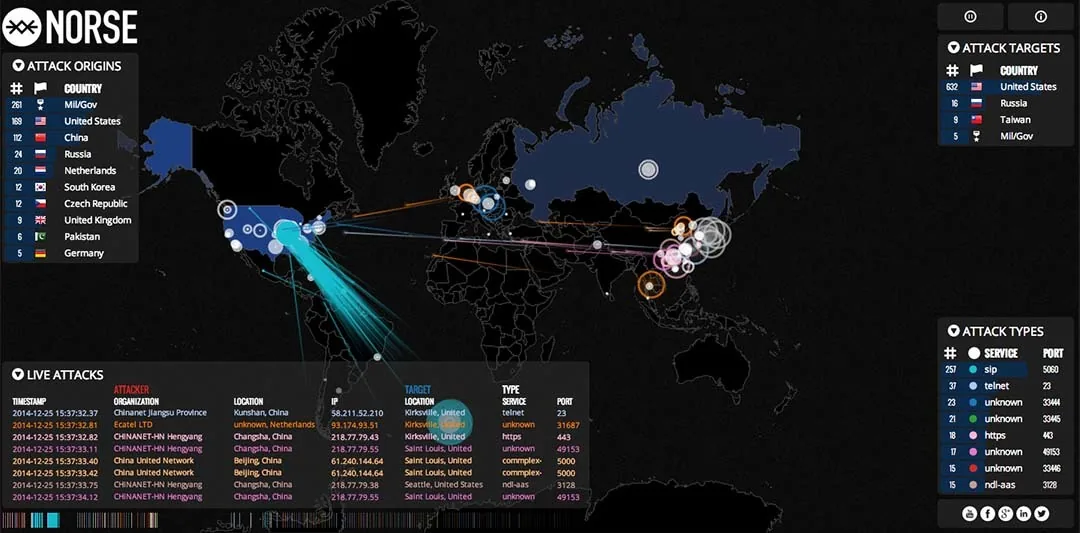
Недавно запущенный Norse использует изображения, чтобы показать вам, что хакерские атаки происходят гораздо чаще, чем вы можете себе представить. Откройте его карту в реальном времени, и вы увидите текущие хакерские атаки — откуда они исходят, кто их запустил и каковы цели.
Не забудьте сменить пароль на надёжный и сохраняйте спокойствие. В 2015 году число компаний, которые подверглись взлому, будет только больше, а не меньше.
Оригинал: http://qdaily.com/webapp/articles/4724