春節に帰省するための列車の切符を予約できて得意になっていたまさにその時、12306は昨日、パスワード漏えい事件を報じられた。同時に、ソニーとマイクロソフトのオンラインゲームネットワークも同じ日にハッカーに突破された。もう少し前には、ソニーの新作映画が招いたハッカー事件はオバマ大統領が対応を求められる政治事件に発展し、AppleはiCloudでハリウッドスターのプライベート写真が流出したことについて公式声明を発表した……
2014年はあまりに多くの企業がハッカーに突破された。「防火・防犯・防ハッカー」が今年最もふさわしい言葉かもしれない。今日は2014年に起きた重大なハッカー攻撃事件を整理して紹介しよう。
12306:鉄道の切符を買うのが本当に大変
パスワード漏えい事件は、ホワイトハット(善意のハッカー)の追跡により、まずWooYun(乌云)セキュリティプラットフォーム上で公開された。脆弱性の説明によると、大量の12306のユーザー名と平文パスワードが闇市場で流通しており、多くのアカウントが使用可能であることが確認されたという。今回漏えいしたアカウントは全部で14万件で、その中にはちょうど列車の切符を予約したばかりのあなたも含まれているかもしれない。
12306はその後声明を発表し、「公式サイトのデータベースにおける全ユーザーのパスワードは複数回暗号化された非平文の変換コードであり、ネット上で漏えいしたユーザー情報は他のウェブサイトや経路から流出したものだ」と述べた。また、公安機関がすでに調査を開始したと発表した。WooYunセキュリティプラットフォームはその後、ホワイトハットの分析により、データはハッカーが他の漏えいパスワードデータベースを使って12306へのログインを試みて入手した可能性があると公表した。ユーザーが別のウェブサイトで同じユーザー名とパスワードを使っている場合、この攻撃で被害に遭う可能性が高い。
12306のアカウントには身分証番号などの機密情報が含まれている。あなたにできることは、TYPCN Techで自分のアカウントが漏えいしていないか確認し、できるだけ早く安全なパスワードに変更し、第三者のチケット予約ツールをあまり使わないことだ。
年間最悪のソニー:テロ攻撃の脅威レベルに発展
影響の広さと深さという点で、ソニーは2014年にハッカー攻撃の影響を最も深刻に受けた企業である。金正恩を題材にしたコメディ映画『The Interview』(中国語訳名:刺杀金正恩)が原因で、ソニーは今年度最も深刻かつ大規模なハッカー事件に見舞われ、複数のハリウッドスターとの提携やSnapchatなどの企業の将来の製品計画までもが暴露され、ソニーは信用とPRの危機に陥った。
『The Interview』のあらすじは(以下ネタバレあり)アメリカのトーク番組『Skylark Tonight』の司会者とプロデューサーが、金正恩が自分のファンだと知り、北朝鮮へインタビューに行こうとするが、CIAからついでに暗殺任務を遂行するよう依頼される、というものだ。こうした一見風刺的な映画が、ソニーに絶え間ないトラブルをもたらし、北朝鮮の人々にこれは許しがたい冒涜だと感じさせ、とにかく結果は非常に深刻だった。
「平和の守護者」を名乗るハッカー集団は、数か月前にすでにソニーのネットワークのバックドアから侵入し、数か月にわたって潜伏して様々な情報を収集した後、最終的にこれらの情報をネット上に公開した。従業員情報、会社計画、製品状況、経営陣の往来メールなどである。Xperia Z4、スパイダーマンとMarvelのコラボレーションの詳細、『メン・イン・ブラック4』、Snapchatとソニー経営陣のメール、未公開映画数本のダウンロードパッケージなどが含まれる。
ソニーの従業員は何度も暗黒の月曜日を経験するかのように、25〜30のアカウントのパスワード変更を余儀なくされ、ソニーは数人の幹部を解雇した。
この「平和の守護者」はテロ攻撃を仕掛けると脅してソニーを脅迫し、ソニーは大規模な上映計画を断念せざるを得なくなった。良い知らせとしては、この映画を上映する劇場は限られているものの、Xbox Video、YouTube、Google Playで有料ダウンロードまたはレンタルが可能だ。
Ctrip(携程)、Xiaomi(小米):航空券を買わないか、それともスマホを買わないか?
2014年3月、Ctrip(携程)は今年度国内で最も影響の大きいセキュリティ事件を引き起こした。WooYunの脆弱性詳細によると、技術者の過失により、サーバー上の支払いに使用される銀行カード情報が大規模に漏えいした。ユーザーの氏名、身分証番号、銀行カード番号、銀行カードのCVVコードなどが含まれる。
国内最大級の旅行サービスサイトの一つであるCtripは、今回の情報漏えい事件でその名声に大打撃を受けた。
Ctrip事件の2か月後、Xiaomiフォーラムでも同様にユーザー情報漏えい事件が発生した。一部のハッカーが既存のパスワードデータベースを使って他のサイトへのログインを試みるのとは異なり、Xiaomiの今回の漏えいは実際にユーザーパスワードデータベース全体が攻撃されたものだ。WooYunが公表した情報によると、今回の漏えいの影響を受けたユーザーは最大800万人に上る可能性がある。Xiaomi公式は、漏えいしたのは初期に登録したユーザーのみだと回答した。
この時点で防御を強化するのはすでに遅すぎた。この情報はアンダーグラウンドで長く流通していたからだ。多くのXiaomiユーザーはその後、詐欺電話を受けた。相手は詳細な購入記録と配送先住所情報を提示してきた。
Apple:iCloud陥落「ヌード写真流出事件」
プライバシーに常に慎重なAppleでさえ、今年は失態があった。8月のiCloudの「ヌード写真流出事件」で、多くの女優のヌード写真が海外のウェブサイトに漏えいした。ジェニファー・ローレンス(Jennifer Lawrence)、スカーレット・ヨハンソン(Scarlett Johansson)、キム・カーダシアン(Kim Kardashian)などが含まれる。
あるハッカーが「iPhoneを探す」(Find My iPhone)機能の脆弱性を利用してユーザー情報を盗んだ。iCloudはパスワードの複数回試行を許可していたため、ハッカーは特定の女優の公開メールアカウントを標的にパスワードを繰り返し推測し、彼女たちのカメラ内のプライベート写真や他のスターのメールアドレスを入手した。この事件は一部の女優を標的にした意図的なハッカー行為であることが確認された。その後、Appleはパッチを公開し、二段階認証の暗号化方式を再び推奨した。最も安全な方法は、やはりヌード写真を撮らないことだ。
韓国:韓国人の少なくとも5分の2がクレジットカード情報を失う
人口5000万の韓国で、少なくとも2000万人のクレジットカード情報が盗まれた。これほど大規模な漏えいは、特定のハッカー組織の技術が優れていたからではなく、個人信用評価会社の従業員による内部犯行が原因である。この韓国信用評価機構(Korean Credit Bureau)の従業員は直ちに逮捕された。その人物は韓国の3大銀行の内部サーバーからこれらの情報を取得し、テレマーケティング会社に転売した。
漏えいした個人情報は、氏名、身分証番号、電話番号、クレジットカード番号、クレジットカードの有効期限など、あらゆるものを含んでいた。これは韓国史上最悪の情報漏えい事件である。
不注意なJPモルガン・チェース:8300万人のユーザー情報が漏えい
今年の夏、JPモルガン・チェースは、ハッカーが90台以上のサーバーを制御し、8300万人のユーザーの銀行情報を標的にしていることを発見した。
漏えいの原因は今月の下旬になって初めて明らかにされた。『ニューヨーク・タイムズ』の報道によると、JPモルガン・チェースでは1台のサーバーだけが二段階認証を導入していなかった。ハッカーはまさにそのサーバーの1つのアカウントを通じて他のサーバーに侵入し、情報を盗んだ。侵入後、JPモルガン・チェースは数か月間何も気づかなかった。
JPモルガン・チェースは今回の事実で、二段階認証は確かに安全性を高めるが、必ず全てのサーバーに適用しなければならず、1台でも忘れると大変なことになる、ということを教えてくれた。
eBay:金を失い、CEOも失った
eBayは今年3月、傘下のサーバーがハッカー攻撃を受けたため、1億2800万人のユーザーにアカウントのパスワード変更を求めた。ハッカーはユーザーの個人情報、アカウントのパスワード、住所を入手した可能性がある。
ただし、eBayはハッカーがどのようにして会社のサーバーに侵入し、これらのデータを入手したのか詳細を明らかにしなかった。データ漏えい事件は間接的に2014年第1四半期の利益を大幅に減少させ、eBayは当時のCEOも解雇した。
「無実の」Snapchat:ユーザー情報漏えい、将来計画が暴露
Snapchatは不運にも2度のハッキング事件に見舞われた。まず、第三者のSnapchatアプリが原因で大量のユーザー画像と携帯電話番号の情報が漏えいした。騒動が収まってから2か月も経たないうちに、Snapchatは再び被害に遭った。ソニーがハッキングされたため、幹部のメールとSnapchatとのやり取りも暴露され、その中にはSnapchatの今後1年の計画やまだ合意に至っていない提携が含まれていた。
今年10月、Snapchatはすでにユーザー情報漏えい事件を起こしていた。Snapchatプラットフォームのコンテンツはすべて「閲覧後に自動削除」され、多くの10代の若者がそのために裸の写真や動画を送信していた。そこで、Snapchatのアカウントとパスワードでログインし、スマホやPCに保存できるようにする第三者のプラットフォームが開発された。ハッカーは「SnapSave」というアプリという第三者プラットフォームの一つを攻撃し、合計13GBのSnapchat画像を漏えいさせた。
これはSnapchat自体が安全だという意味ではない。まさに今年の初め、Snapchatはサーバー上の460万人のユーザーの電話番号情報が漏えいしたと報じられた。ハッカーはサーバー上の2つの明らかなセキュリティホールを利用しただけだった。
今年12月にソニーがハッキングされた後、Snapchatとソニー幹部の間の内部メールも公開され、会社の戦略が事前に一般の目にさらされた。これらのメールによると、SnapchatはQRコードスキャンやiBeacon技術に特化したスタートアップScan.meと、メガネ型カメラメーカーのVergence Labsを買収しており、次のステップとして決済・音楽分野に進出し、ソニーやTwitterと提携について協議していることが明らかになった。
あなたが知らないが、2014年にハッキングされた重要な情報も他にある
前述の有名なハッキングされる害企業に加えて、聞いたことがないかもしれないが、影響範囲の広いハッカー攻撃事件もある。家具・建材小売りのHome DepotのPOSシステムの脆弱性により、5600万人の顧客のクレジットカード情報が漏えいした。同じハッカー集団が昨年のTargetのクレジットカード情報漏えいを仕組んだ可能性があり、7000万人の顧客に影響をとえた。ハッカーは欧州中央銀行のウェブサイトから多くのメールアドレスと連絡先を入手した。米国のコミュニティ・ヘルス・システムズ社が受けた攻撃では、450万人の米国人患者の情報が漏えいした。氏名、住所、社会保障番号が含まれており、なりすましに悪用されやすい。
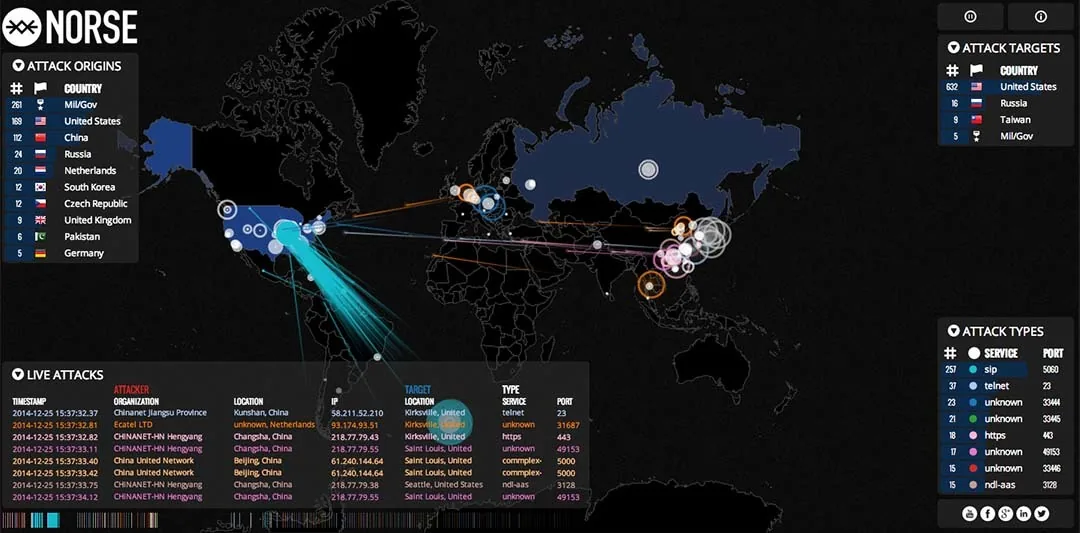
登場して間もないNorseは、ハッカー攻撃があなたが想像するよりもはるかに頻繁に発生していることを画像で教えてくれる。そのリアルタイムマップを開くと、現在進行中のハッカー攻撃を、どこから来て、誰が仕掛け、どこを標的にしているかを見ることができる。
安全なパスワードに変更することを忘れずに、そして平常心を保ってください。2015年にハッキングされた企業は増えるだけで、減ることはありません。
原文:http://qdaily.com/webapp/articles/4724