Justo cuando estabas orgulloso de haber conseguido el billete de tren para volver a casa en la Fiesta de la Primavera, ayer 12306 informó de un incidente de filtración de contraseñas. Al mismo tiempo, las redes de juegos en línea de Sony y Microsoft también fueron vulneradas por hackers el mismo día. Un poco antes, el hackeo provocado por la nueva película de Sony se convirtió en un asunto político que requirió la intervención de Obama; Apple emitió una declaración pública porque iCloud filtró fotos íntimas de estrellas de Hollywood...
En 2014, demasiadas empresas fueron vulneradas por hackers. «Protegerse del fuego, de los ladrones y de los hackers» podría ser la frase más adecuada para este año. Hoy te ayudaré a repasar los grandes ataques informáticos de 2014.
12306: Comprar un billete de tren es demasiado difícil
El incidente de filtración de contraseñas fue descubierto por un sombrero blanco y publicado primero en la plataforma de seguridad WooYun. La descripción de la vulnerabilidad decía que un gran lote de nombres de usuario y contraseñas en texto plano de 12306 circulaban en el mercado negro, y muchas cuentas se confirmaron como válidas. En total, se filtraron 140,000 cuentas, y es posible que la tuya, que acabas de comprar un billete de tren, esté entre ellas.
Posteriormente, 12306 emitió un comunicado afirmando: «Todas las contraseñas de los usuarios en la base de datos del sitio web oficial son códigos de conversión no legibles, cifrados varias veces; la información de usuario filtrada en línea salió a través de otros sitios web o canales». También dijeron que los órganos de seguridad pública habían iniciado una investigación. La plataforma de seguridad WooYun luego publicó que, según el análisis de los sombreros blancos, los datos probablemente fueron obtenidos por hackers que intentaron iniciar sesión en 12306 utilizando bases de datos de contraseñas filtradas de otros sitios. Si los usuarios usaban el mismo nombre de usuario y contraseña en diferentes sitios web, era muy probable que hubieran sido afectados en este ataque.
Las cuentas de 12306 incluyen información sensible como el número de documento de identidad. Lo que puedes hacer es ir a TYPCN Tech para comprobar si tu cuenta ha sido filtrada, y también cambiar tu contraseña a una segura lo antes posible, además de usar menos herramientas de terceros para comprar billetes.
El peor del año: Sony, elevado al nivel de amenaza de ataque terrorista
En términos de amplitud y profundidad del impacto, Sony fue la empresa más afectada por los ataques de hackers en 2014. Debido a una película de comedia que tiene a Kim Jong-un como tema principal, titulada The Interview (en chino: Asesinato de Kim Jong-un), Sony sufrió el ataque más grave y grande del año. Se expusieron colaboraciones de varias estrellas de Hollywood e incluso planes de productos futuros de empresas como Snapchat, y Sony quedó sumida en una crisis de confianza y relaciones públicas.
The Interview trata sobre (alerta de spoilers): el presentador y el productor del programa de entrevistas estadounidense «今夜胡闹秀» (Skylark Tonight) se enteran de que Kim Jong-un es fan de ellos y planean ir a Corea del Norte a entrevistarlo, pero la CIA les pide que de paso realicen una misión de asesinato. Esta película aparentemente un poco satírica causó un sinfín de problemas a Sony, y el pueblo norcoreano lo consideró una blasfemia imperdonable; en fin, las consecuencias fueron graves.
Un grupo de hackers que se hace llamar «Guardianes de la Paz» ya había entrado por la puerta trasera de la red de Sony varios meses antes. Después de infiltrarse durante meses recopilando información variada, finalmente publicó esa información en línea, incluyendo datos de empleados, planes de la empresa, situación de productos y correos electrónicos entre altos ejecutivos. Incluía detalles de la colaboración entre Xperia Z4, Spider-Man y Marvel, «Men in Black 4», correos entre Snapchat y altos directivos de Sony, y paquetes de descarga de varias películas aún no estrenadas.
Los empleados de Sony vivieron más de un «lunes negro», obligados a cambiar las contraseñas de 25 a 30 cuentas, y Sony también despidió a varios altos ejecutivos.
Estos «Guardianes de la Paz» también amenazaron a Sony con llevar a cabo ataques terroristas, lo que obligó a Sony a abandonar sus planes de estreno masivo. La buena noticia es que, aunque la película se proyectó en pocos cines físicos, aún puedes descargarla o alquilarla de pago en Xbox Video, YouTube y Google Play.
Ctrip, Xiaomi: ¿No comprar billetes de avión o no comprar un móvil?
En marzo de 2014, Ctrip protagonizó el incidente de seguridad más influyente del año a nivel nacional. Según la descripción de la vulnerabilidad en el sitio WooYun, debido a la negligencia de los técnicos, se filtró a gran escala la información de las tarjetas bancarias utilizadas para pagos en el servidor, incluyendo nombres de usuario, números de documento de identidad, números de tarjeta bancaria y el código CVV.
Como uno de los mayores sitios web de servicios de viajes del país, esta filtración de información dañó gravemente la reputación de Ctrip.
Solo dos meses después del incidente de Ctrip, el foro de Xiaomi también sufrió una filtración de información de usuarios. A diferencia de algunos hackers que usan bases de datos de contraseñas existentes para intentar acceder a otros sitios, esta filtración de Xiaomi fue realmente un ataque a toda su base de datos de contraseñas. La información publicada por el sitio WooYun mostró que la filtración podría afectar a 8 millones de usuarios. Xiaomi respondió oficialmente que solo se habían filtrado los usuarios registrados en los primeros tiempos.
Reforzar la seguridad en ese momento ya era demasiado tarde; esta información había estado circulando en la clandestinidad durante mucho tiempo. Muchos usuarios de Xiaomi pronto recibieron llamadas de estafa, en las que el interlocutor proporcionaba registros de compra y direcciones de entrega detallados.
Apple: iCloud cae en el «escándalo de fotos íntimas»
Incluso Apple, que siempre ha sido muy cuidadosa con la privacidad, tuvo un desliz este año: el «escándalo de fotos íntimas» de iCloud en agosto provocó que una gran cantidad de fotos íntimas de actrices se filtraran en sitios web extranjeros, incluidas Jennifer Lawrence, Scarlett Johansson y Kim Kardashian, entre otras.
Un hacker aprovechó una vulnerabilidad de la función «Buscar mi iPhone» (Find my iPhone) para robar información de los usuarios. Como iCloud permite varios intentos de contraseña, el hacker adivinó repetidamente las cuentas de correo públicas de algunas actrices y obtuvo fotos privadas de sus cámaras, así como direcciones de correo de otras celebridades. Se confirmó que el caso fue un ataque dirigido contra ciertas actrices. Posteriormente, Apple lanzó un parche y promovió de nuevo la verificación en dos pasos. El método más seguro sigue siendo tratar de no tomar fotos íntimas.
Corea del Sur: Al menos 2/5 de los coreanos perdieron información de tarjetas de crédito
En Corea del Sur, con una población de 50 millones, al menos 20 millones de personas sufrieron el robo de su información de tarjetas de crédito. Una filtración de tal magnitud no se debió a la gran habilidad técnica de un grupo de hackers, sino al robo interno por parte de un empleado de una empresa de calificación crediticia personal. Este empleado de la agencia de evaluación crediticia coreana (Korean Credit Bureau) fue arrestado poco después. Él o ella obtuvo esta información de los servidores internos de tres grandes bancos coreanos y la revendió a empresas de telemarketing.
La información personal filtrada era de todo tipo: nombre, número de documento de identidad, teléfono, número de tarjeta de crédito, fecha de vencimiento de la tarjeta. Es el incidente de filtración de información más grave en la historia de Corea del Sur.
JPMorgan, negligente: se filtra la información de 83 millones de usuarios
Ese verano, JPMorgan descubrió que los hackers habían controlado más de 90 servidores, con el objetivo de obtener la información bancaria de 83 millones de usuarios.
La causa de la filtración no se reveló hasta finales de ese mes. Según The New York Times, solo un servidor de JPMorgan no tenía habilitada la verificación en dos pasos. Los hackers entraron a otros servidores a través de una cuenta en ese servidor y robaron la información. Tras la intrusión, JPMorgan no detectó nada durante varios meses.
Esta vez JPMorgan te demostró con hechos que la verificación en dos pasos es mucho más segura, pero hay que aplicarla en todos los servidores; si olvidas uno, estás en problemas.
eBay: perdió dinero y también al CEO
En marzo de este año, eBay pidió a 128 millones de usuarios que cambiaran sus contraseñas, porque sus servidores habían sido atacados por hackers. Los hackers pudieron obtener información personal de los usuarios, contraseñas de cuentas y direcciones.
Sin embargo, eBay no explicó en detalle cómo los hackers entraron a los servidores de la empresa para obtener esos datos. El incidente de filtración de datos provocó indirectamente una fuerte caída de sus ganancias en el primer trimestre de 2014, y eBay también despidió al CEO de entonces.
Snapchat, la «inocente»: filtración de información de usuarios y planes futuros expuestos
Snapchat tuvo la mala suerte de sufrir dos ataques: primero, una aplicación de terceros para Snapchat causó la filtración de una gran cantidad de fotos de usuarios y números de teléfono. Menos de dos meses después de que se calmara la tormenta, Snapchat volvió a ser afectado porque, debido al ataque a Sony, también se expusieron los correos electrónicos de los ejecutivos que incluían comunicaciones con Snapchat, que contenían los planes de Snapchat para el próximo año y acuerdos aún no cerrados.
En octubre de este año, Snapchat ya había tenido un incidente de filtración de información de usuarios. En la plataforma de Snapchat, el contenido se borra al leer («se autodestruye»); por eso, muchos adolescentes enviaban fotos o videos desnudos. Con ese fin, alguien desarrolló plataformas de terceros para Snapchat: se iniciaba sesión con la cuenta y contraseña de Snapchat, y luego se podían guardar los archivos en el móvil o en la PC. Los hackers atacaron una de esas aplicaciones de terceros, llamada SnapSave, y filtraron un total de 13 GB de imágenes de Snapchat.
Esto no quiere decir que Snapchat en sí sea muy seguro. A principios de este año, se reveló que se había filtrado la información de números de teléfono de 4.6 millones de usuarios en los servidores de Snapchat; los hackers solo aprovecharon dos evidentes vulnerabilidades de seguridad en los servidores.
Tras el hackeo de Sony en diciembre de este año, también se hicieron públicos los correos internos entre Snapchat y los ejecutivos de Sony, exponiendo prematuramente la estrategia de la empresa ante el público. Estos correos revelaron que Snapchat había adquirido Scan.me, una startup enfocada en escaneo de códigos QR y tecnología iBeacon, y Vergence Labs, fabricante de cámaras de gafas; los siguientes pasos incluían el desarrollo en pagos y música, y estaba negociando colaboraciones con Sony y Twitter.
Otra información importante que quizás no conocías también fue hackeada en 2014
Además de las conocidas empresas hackeadas mencionadas anteriormente, hubo otros ataques de hackers que quizás no hayas oído mencionar, pero que también tuvieron un gran impacto. Una vulnerabilidad en el sistema de caja registradora del minorista de mejoras para el hogar Home Depot provocó la filtración de información de tarjetas de crédito de 56 millones de clientes. El mismo grupo de hackers posiblemente estuvo detrás de la filtración de tarjetas de crédito de Target el año pasado, que afectó a 70 millones de clientes. Los hackers obtuvieron muchas direcciones de correo electrónico y datos de contacto del sitio web del Banco Central Europeo. El ataque sufrido por Community Health Systems de EE. UU. expuso la información de 4.5 millones de pacientes estadounidenses, incluidos nombres, direcciones y números de seguro social, datos fáciles de usar para suplantar identidades.
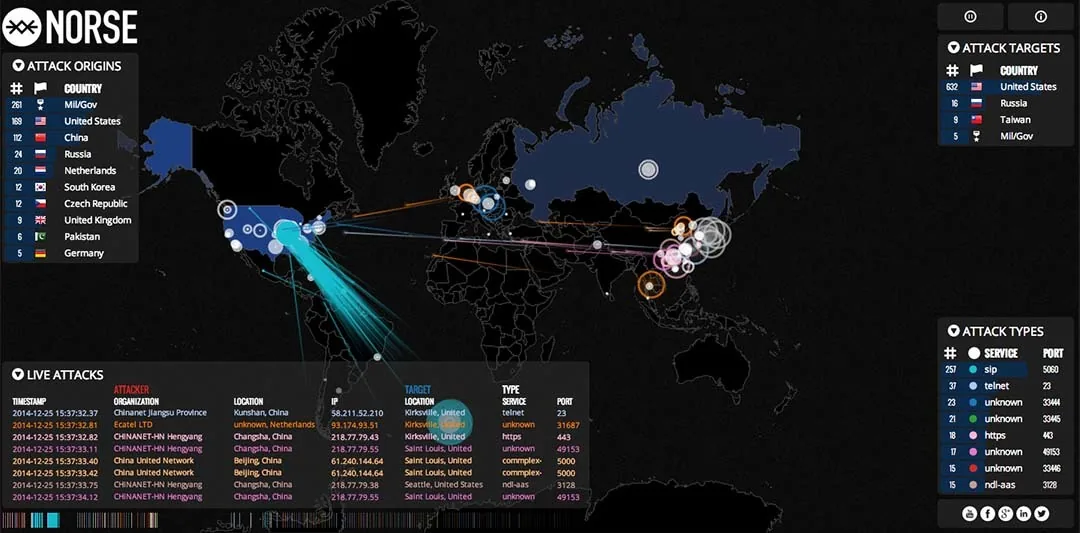
Norse, que acaba de salir en línea, te muestra con imágenes que los ataques de hackers son mucho más frecuentes de lo que imaginas. Si abres su mapa en tiempo real, puedes ver los ataques que están ocurriendo, de dónde vienen, quién los lanza y cuál es el objetivo.
Recuerda cambiar a una contraseña segura y mantén la calma. En 2015, las empresas hackeadas serán más, no menos.
Texto original: http://qdaily.com/webapp/articles/4724